亚马逊卖家防钓鱼登录指南:识别假登录页、保护账号不被盗

亚马逊卖家最惊心动魄的账号事故,往往不是密码被暴力破解,而是自己亲手把账密"送"了出去。点开一封看似来自亚马逊的邮件,跳到一个和 Seller Central 几乎一模一样的登录页,输入账号密码,甚至连两步验证码都乖乖填了进去。等回过神来,收款账户已被篡改、Listing 被恶意改动、店铺被异常操作。这就是钓鱼(Phishing):不攻你的系统,只骗你的手,也是亚马逊防钓鱼要防的第一个坑。
亚马逊防钓鱼是账号安全里最容易被忽视、却最致命的一环。它绕过强密码、绕过防火墙,直接攻击"人"这个最薄弱的环节。这篇长文面向真实运营中的亚马逊卖家和团队,把几件事讲清楚:钓鱼怎么运作、假登录页有哪些破绽、被盯上后如何自救,以及用什么样的登录习惯与工具能从根上降低"被骗"的概率。
文中会提到我们做的账号安全管理器 Volnk(魔词旗下,开发方持亚马逊 SPN 认证服务商资质),你可以在 passkey.volnk.com 了解更多。先把话说死:本文只讲帮卖家合规地保护自己账号的登录安全,不涉及任何绕过验证、反检测之类的内容。
为什么亚马逊卖家是钓鱼的重点目标
亚马逊卖家账号,是钓鱼团伙眼里的"高回报猎物"。普通网民被钓鱼,损失的可能只是一个社交账号;卖家账号背后是库存、货款、收款账户和多年积累的店铺权重,一旦得手,能变现的东西太多了。
针对卖家的钓鱼套路,常见的大致是这些:
- 假冒"绩效/违规"通知:邮件标题写着"您的账号存在违规风险,24 小时内不处理将被停用",制造紧迫感,诱导你点链接"立即申诉/验证",链接指向一个假的登录页。
- 假冒"账户被限制"邮件:谎称收款被冻结、需要"重新验证身份",把你引到伪造的 Seller Central。
- 假冒买家/物流消息:伪装成买家投诉或物流异常,附件或链接里藏钓鱼页。
- 搜索引擎/广告钓鱼:搜"亚马逊卖家后台登录",排在最前面的可能是买了广告位的假站点,域名和真站高度相似。
- 二维码钓鱼:把钓鱼链接做成二维码,声称扫码"快速登录"或"领取政策补贴"。
这些套路有一个共同点:它们不需要攻破亚马逊的服务器,只需要你在错误的页面上输入一次账密。所以防钓鱼的核心从来不是"密码够不够强",而是"你有没有在假页面上输入真密码"。
钓鱼是怎么一步步得手的
一次典型的针对卖家的钓鱼,大致分四步走。看懂完整链条,才知道该在哪一环切断它。
第一步,投饵。攻击者通过邮件、短信、站内信、社交软件、搜索广告等渠道,把一条带链接的消息送到你面前。内容多半和"违规、冻结、验证、补贴"这类高焦虑词绑定。
第二步,仿真。链接指向一个仿制的登录页,UI、Logo、配色都照搬亚马逊,肉眼几乎分辨不出。真正露馅的是域名和一些细节。
第三步,窃取。你在假页面输入账号、密码,甚至两步验证码,这些信息实时传到攻击者手里。有的钓鱼页还会做"中间人",把你输入的验证码即时转发到真站点完成登录。
第四步,变现。拿到账号后,攻击者迅速篡改收款信息、下架或改动 Listing、发起异常操作,把你的现金流和流量据为己有。
这条链条里,第二、三步是卖家自己能识别、能阻断的。只要养成"输密码前先核对域名"的习惯,配合更抗钓鱼的登录方式,绝大多数钓鱼都会卡在这一步。下面把"识别假登录页"讲透。
识别假登录页:8 个必须核对的破绽
假登录页做得再像,也很难在所有细节上和真站完全一致。养成下面这几个核对动作,能挡住绝大多数钓鱼网站。
1. 域名,域名,还是域名。 这是最关键、也最容易被忽略的一点。亚马逊卖家后台的正规域名是 sellercentral.amazon.com,以及各站点对应的 amazon 官方域名。钓鱼站常用这几种伎俩:把 amazon 写成 arnazon(rn 拼起来像 m)、amaz0n(用数字 0 代替 o);或者玩多级子域伪装,比如 amazon.seller-verify-login.com,看起来带 amazon,但真正的主域名是 seller-verify-login.com,和亚马逊毫无关系;还有些用奇怪后缀,像 amazon-seller.xyz、amazon-login.top。核对方法就一句话:在任何登录页输入账密之前,先把光标移到地址栏,从右往左读域名,确认主域名确实是 amazon.com。 主域名是最后一个点之前的那一段。
2. 是不是你自己主动打开的。 被动点进来的登录页,风险远高于你自己主动输入网址或从书签打开的。凡是"邮件里点链接跳过来的登录页""扫码跳过来的登录页",都要多留一个心眼。安全的习惯是永远从自己收藏的书签、或自己手动输入的官方网址进入后台,而不是点任何邮件、消息里的登录链接。
3. 页面细节的违和感。 假页面常有做工瑕疵:错别字、翻译腔、Logo 略微模糊或比例不对、页面元素错位、点其他链接却"打不开/跳到空白"。真站点的每一个链接都是有效的,假站往往只做了"登录框"这一个功能。
4. 有没有异常的"额外要求"。 真的亚马逊登录流程,不会要求你在登录页额外提供银行卡完整信息、收款账户密码、身份证照片、验证种子二维码截图这些东西。登录页向你索要这些,几乎可以断定是钓鱼。
5. 紧迫感和恐吓话术。 "24 小时内不处理就封店""立即验证否则冻结货款",这种催你马上行动的措辞,是钓鱼邮件的典型特征。真正的平台通知通常会给出合理的处理周期,引导你到官方后台自行查看,不会逼你在一个陌生页面立刻输密码。
6. 邮件发件人和链接对不上。 钓鱼邮件的发件地址常常和显示名字对不上,或用一个免费邮箱伪装成官方。把鼠标悬停在邮件里的按钮/链接上(先别点),看浏览器底部显示的真实跳转地址,是否和亚马逊官方域名一致。
7. 没有你熟悉的登录环境提示。 平时用密码管理器自动填表的话,在真站点上凭证会正常被识别、填入;换到一个域名不对的假站点,密码管理器不会把亚马逊的凭证匹配上来。这个"填不进来"的信号,本身就是一次域名核对。后面第五节会展开讲。
8. Passkey 干脆"用不了"。 给亚马逊账号启用了 Passkey(密钥)登录的话,在钓鱼站上,Passkey 根本无法完成认证,因为它和域名强绑定。这是目前最可靠的"防钓鱼护栏",第六节详细说。
真假登录页对比速查表
把上面的破绽整理成一张对照表,遇到可疑登录页时逐条比对:
| 核对项 | 真·亚马逊登录页 | 典型钓鱼假登录页 |
|---|---|---|
| 主域名 | sellercentral.amazon.com 等官方域名 | 相似字符/多级子域/奇怪后缀(如 amazon.seller-verify.xyz) |
| 进入方式 | 书签或手动输入网址进入 | 邮件、短信、二维码里点链接跳转 |
| 额外索取信息 | 不会索取银行卡、收款密码、种子截图 | 常额外索要敏感信息 |
| 页面话术 | 给出合理处理周期,引导到后台自查 | 强烈紧迫感、恐吓封店/冻结 |
| 页面其他链接 | 都可正常点击、正常打开 | 多为摆设,点了打不开或跳空白 |
| 密码管理器自动填 | 域名匹配,凭证正常填入 | 域名不匹配,凭证填不进来 |
| Passkey 登录 | 正常完成 WebAuthn 认证 | 无法完成认证(与域名强绑定) |
| 发件人/链接 | 官方域名,显示名与地址一致 | 发件人对不上、链接指向陌生域名 |
这张表的核心逻辑很清楚:钓鱼靠"骗你输入",你可以靠"核对域名 + 用更抗钓鱼的登录方式"把它挡在门外。
用登录习惯和工具,把"核对域名"变成肌肉记忆
上面这些核对动作,道理都懂,难在每次登录都记得做。人在忙、在焦虑、在赶时间的时候,恰恰最容易中招。所以可靠的防钓鱼不能只靠"提高警惕",得把安全动作固化进日常工具和习惯里。有几个能落地的方法。
用密码管理器"自动填表"当域名探测器
密码管理器的自动填表,本身就是一台域名探测器,这个价值常被低估。它保存凭证时,会把凭证和对应的域名绑在一起。你打开一个页面,只有域名匹配,它才会把对应的账密提示出来供你一键填入。
在真的亚马逊后台,凭证会正常填入;在一个域名不对的钓鱼站,密码管理器不认这个域名,凭证根本填不进来。这个"填不进来"的瞬间,就是一次自动的域名核对,它替你完成了肉眼容易忽略的比对。
以 Volnk 为例,它可以:
- 无限账号集中存放,把亚马逊、供应商后台、邮箱、收款平台等所有登录凭证统一管理;
- 一键自动填表登录,凭证按域名匹配后填入,省事的同时顺手做了一次域名校验;
- 一键生成强密码,配合"一平台一密码",即便某个第三方站点被钓走一套账密,也不会牵连到你的亚马逊后台。
把"手动敲密码"改成"由工具按域名自动填",等于给每一次登录都加了一道域名核对。这是防钓鱼最省力、也最容易坚持的习惯。
内置 2FA/TOTP:验证码也别在可疑页面手输
验证码同样会被钓走,尤其是碰上做了实时中间人转发的钓鱼站。很多卖家把两步验证码(TOTP)记在手机验证器 App 里,登录时掏手机、找条目、敲那 6 位数。可一旦在假页面把账密和验证码都手动输进去,验证码就跟着一起进了攻击者的口袋。
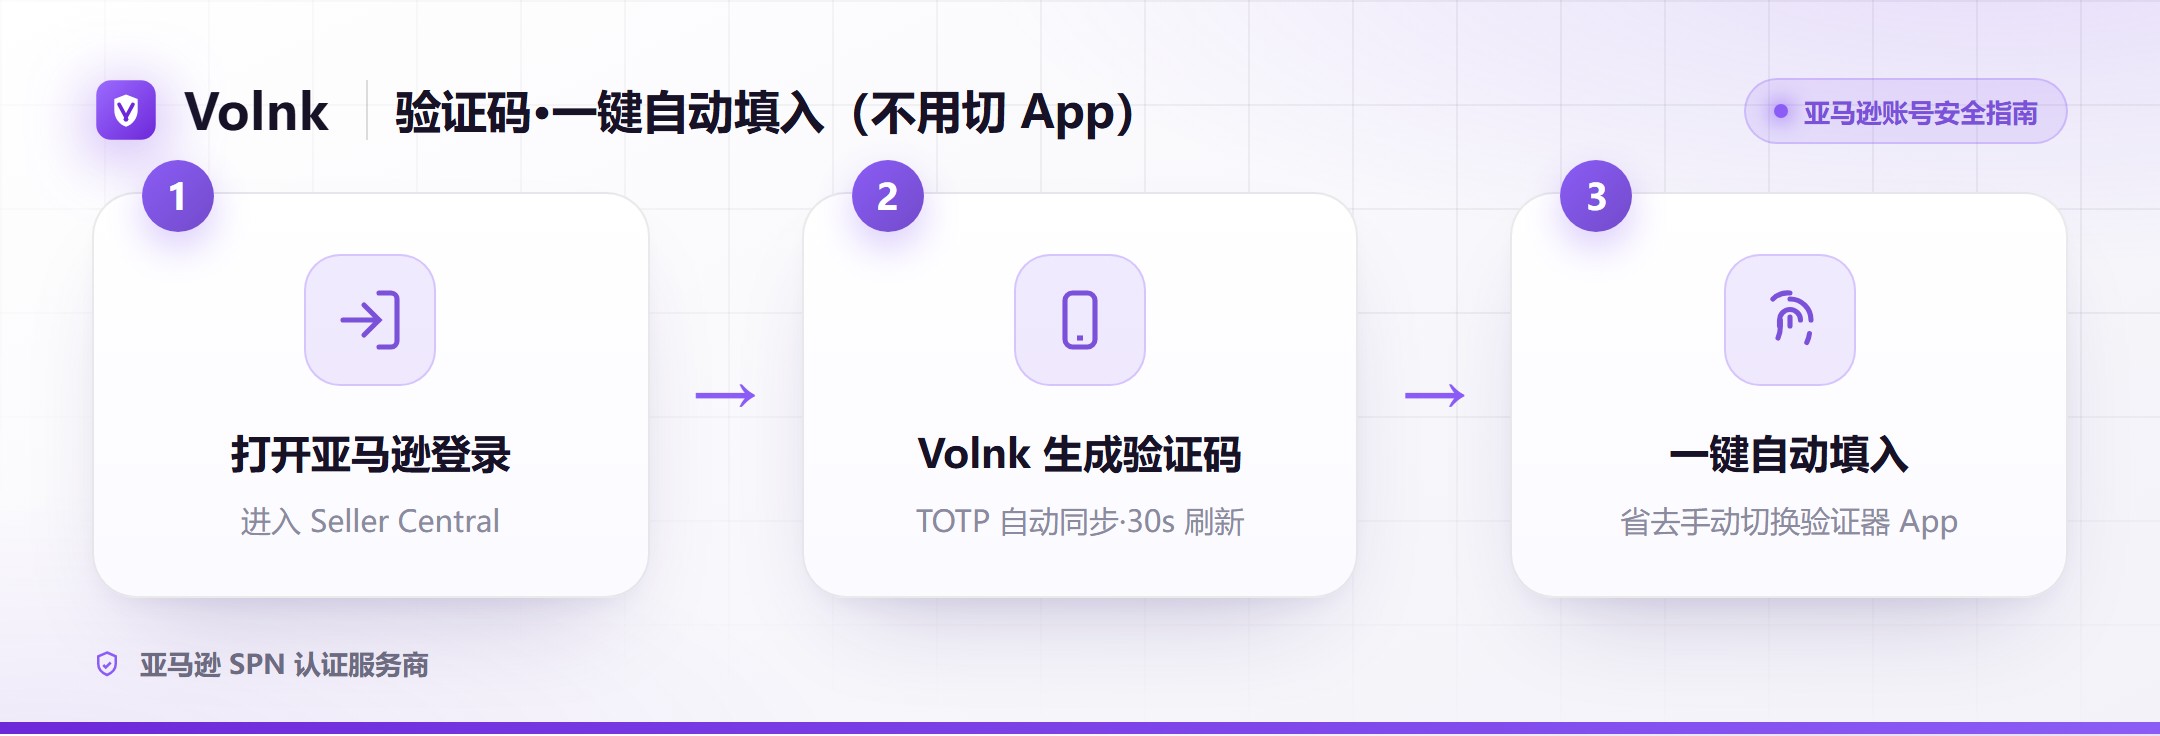
Volnk 把 2FA/TOTP 直接内置进账号库,登录时验证码可以自动填入或一键复制,不用再单独打开验证器 App。日常操作更顺手,多店切换不再手忙脚乱。更重要的是,当你习惯了"验证码也由账号库在匹配的域名下自动带出",就更不会在一个陌生的可疑页面上手动敲验证码。
这里要说清楚:做的是帮你更方便地完成亚马逊官方的两步验证,是合规地管理你自己账号的登录凭证,不是绕过或破解任何验证机制。两步验证该走的流程一步都不少。
防钓鱼的"终极护栏":Passkey 免密登录
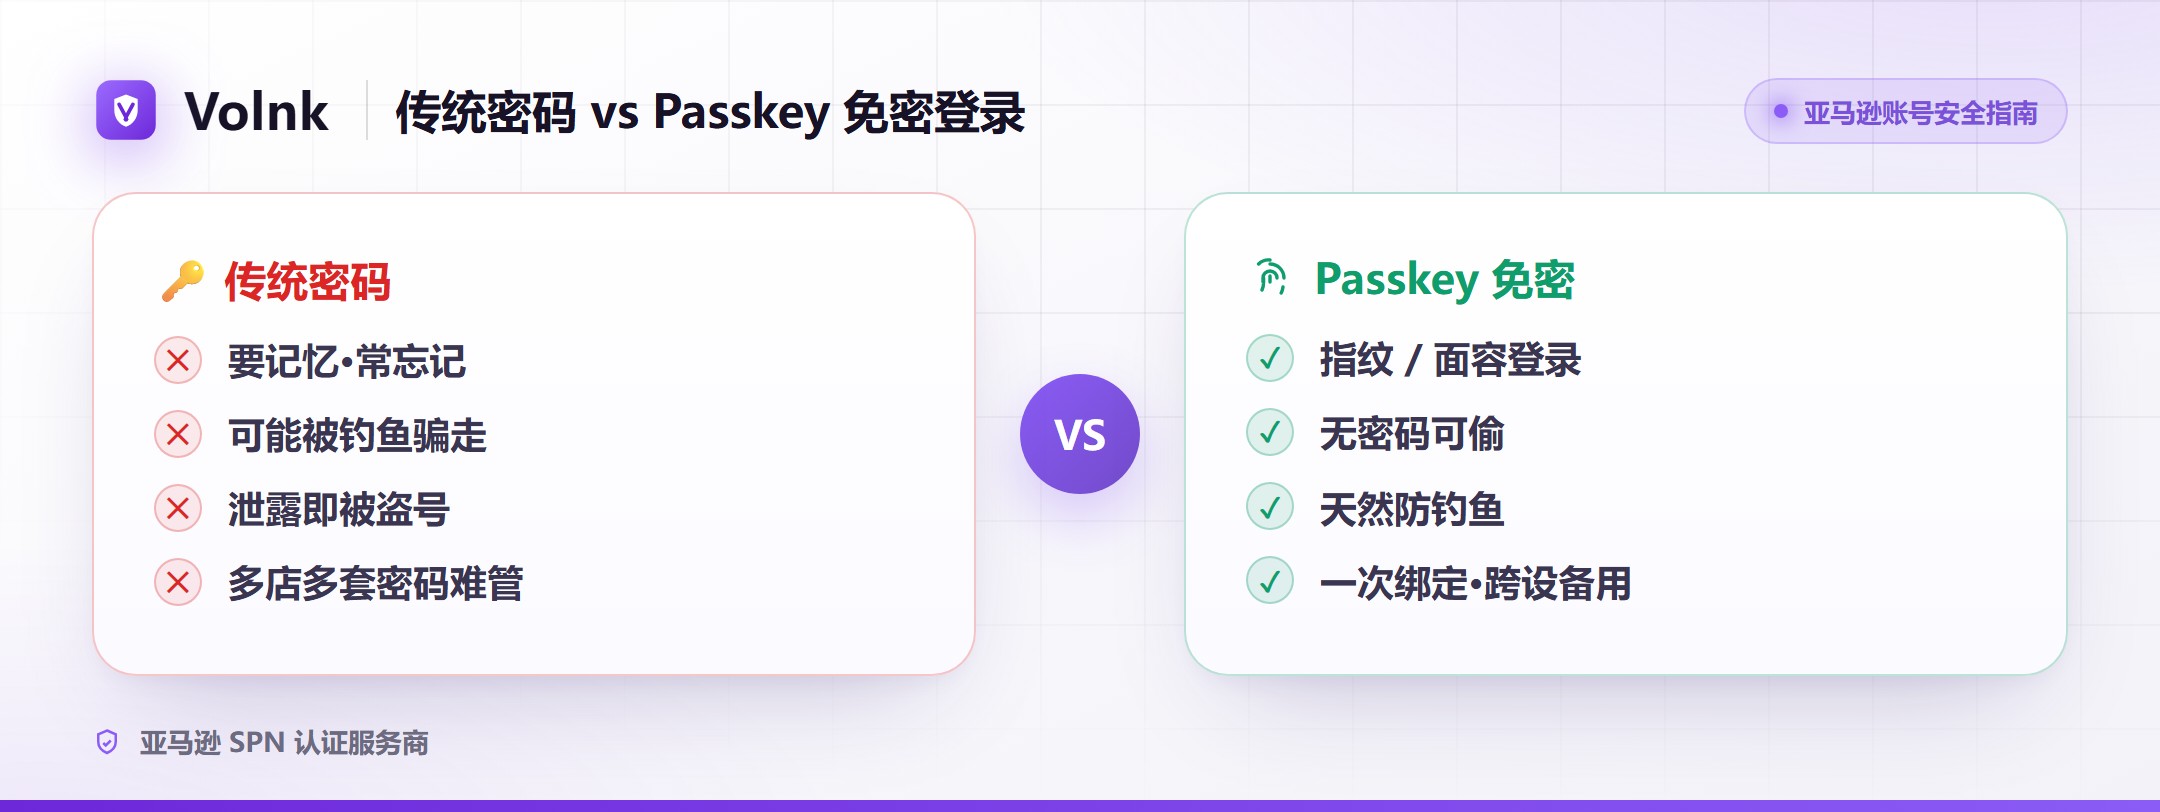
Passkey(密钥)从机制上让钓鱼很难得手。 前面所有方法都是帮你更容易识别假页面,Passkey 则是把"被骗"这件事的前提直接抽掉。
Passkey 基于 WebAuthn 标准,用设备上的密钥完成登录,没有一个可以被输入、被复制、被骗走的"密码"。更关键的是,Passkey 和域名强绑定:你为 amazon.com 创建的 Passkey,只能在真正的 amazon.com 上用;在一个仿冒的钓鱼域名上,浏览器根本不会拿出这个 Passkey 来认证。
于是哪怕你一时大意点进了一个以假乱真的钓鱼页,Passkey 也无法在错误的域名上完成登录,钓鱼站拿不到任何可复用的凭证。这正是 Passkey 被公认为"抗钓鱼"的根本原因。
亚马逊等平台正在逐步支持 Passkey 登录。对卖家来说,把高价值账号尽早迁移到 Passkey,是当前性价比很高的防钓鱼升级。多平台、多设备用 Passkey 也会带来新的管理问题:密钥存在哪台设备?换设备怎么同步?误删了怎么找回?Volnk 的 Passkey 管理正是为这些而做:
- 支持 WebAuthn 免密登录的密钥创建与保存;
- 跨设备同步,在电脑和其他设备间保持一致;
- 带回收站,误删的密钥可以找回;
- 亚马逊等平台逐步支持 Passkey,Volnk 帮你集中管理,不至于散落各处、换设备就抓瞎。
能上 Passkey 的账号尽量上 Passkey,这是目前对付钓鱼最直接的一道机制性护栏。
团队卖家的防钓鱼盲区:一个人被钓,全店遭殃
团队卖家的防钓鱼难度比单人大得多,因为风险敞口从 1 个人扩大到了整个团队。单人卖家管好自己就行;团队里只要有一名员工被钓,共享的账号就可能全线失守。这里有两个常被忽略的盲区。
盲区一:账密在群里传,谁被钓都可能泄露全套。 很多团队把后台账密在微信群里发来发去。只要任何一个人的聊天记录被看到,或某个员工在假页面输了这套通用账密,整个店铺就暴露了。
盲区二:员工离职后通道没断,成了钓鱼的另一入口。 离职员工手里还留着账密、设备还登录着,一旦这些凭证被钓走或被恶意使用,卖家往往毫不知情。
Volnk 的"用而不见"团队共享,正好收窄这两个盲区:
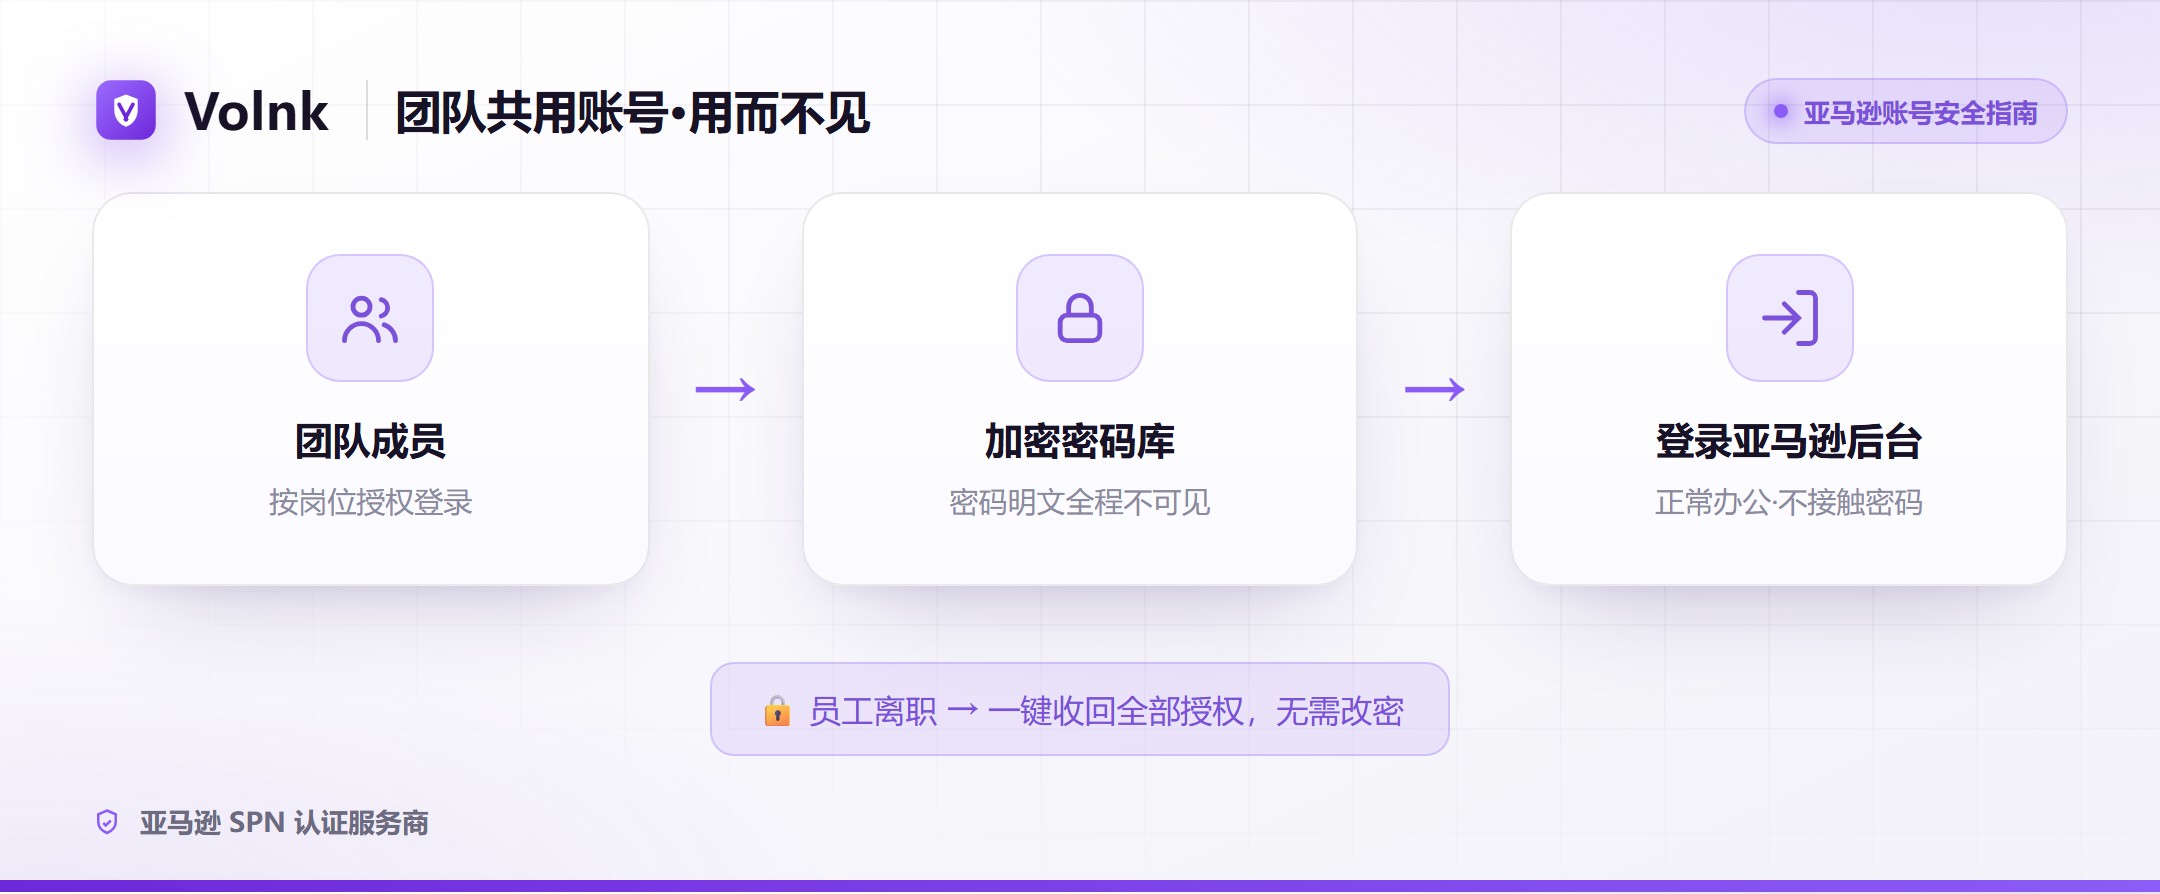
- 把店铺后台账号按库授权给指定员工,员工能一键登录、正常操作后台;
- 但员工看不到密码明文,账密不再需要在群里传,也就没有"被截图、被钓走全套账密"的通道;
- 员工离职或调岗,一键收回授权即可,无需逐个平台改密码,也不影响其他人继续使用;
- 全程采用企业级 AES-256-GCM 加密保护凭证。
一句话,员工获得的是"能登录干活"的使用权,而不是"能带走密码"的所有权。即便某个员工不慎被钓,攻击者能拿到的也只是这一次会话,而不是可以到处复用的明文账密。
同样要说清合规边界:这里做的是帮企业合规地把自己名下的账号授权给自己的员工使用,登录身份清晰、授权可追溯,不是隐瞒身份、多人混用,更不是账号买卖出租那类灰产。
万一还是被钓了:账号被盗后的自救流程
发现账号被盗迹象后,处置越快,损失越小。收到陌生登录提醒、后台出现你没做过的操作、收款信息被改,都算迹象。别慌,按下面的顺序快速处置。
- 立刻查看登录设备。第一时间确认账号当前在哪些设备、哪些地点登录着,有没有你不认识的活跃会话。
- 远程踢掉可疑设备。发现陌生设备,立即把它踢下线;情况紧急时直接"退出其他所有设备"清场,只保留你当前这一台。
- 修改密码。用密码管理器生成一串全新的高强度随机密码替换掉旧的,杜绝旧凭证继续可用。
- 检查两步验证是否被改动。确认 2FA/TOTP 设置没被攻击者替换成他自己的验证器。
- 核对收款与敏感信息。逐项检查收款账户、绑定邮箱、地址等是否被篡改,发现异常立即改回并留证。
- 排查关联账号。你在钓鱼页输入的那套账密,如果在别的平台复用过,把那些平台也一并改密。
- 走亚马逊官方渠道申诉/报备。通过官方后台而非任何邮件链接,联系官方支持处理后续。
Volnk 的登录设备管理能帮你完成前面最关键的排查与止损动作:查看在哪些设备登录、远程踢下线、退出其他所有设备。配合"离职/异常时一键收回授权",就能做到"发现异常—立即断链—更换凭证"一气呵成。
如果这个账号本就启用了 Passkey,被钓的概率本身就低得多;即使密码被钓,攻击者也很难仅凭密码、在没有你设备密钥的情况下登入。这再次说明一件事:防钓鱼提前布防的收益,远大于事后补救。
给亚马逊卖家的防钓鱼落地清单
把这篇长文浓缩成一份可以马上照做的清单:
- 输密码前先读域名,从右往左确认主域名是
amazon.com,养成肌肉记忆。 - 永不点邮件/短信/二维码里的登录链接,一律从书签或手动输入网址进入后台。
- 警惕一切制造紧迫感的通知,"限时封店/冻结货款"多半是钓鱼话术。
- 用密码管理器自动填表,把"域名不匹配就填不进来"当成天然的钓鱼探测器。
- 一平台一强密码,杜绝复用,避免一处被钓、处处失守。
- 验证码也别在可疑页面手输,用内置 2FA/TOTP 在匹配域名下自动带出。
- 高价值账号尽早上 Passkey,用域名强绑定的免密登录从机制上抗钓鱼。
- 团队用"用而不见"共享,账密不进群、员工看不到明文、离职一键收权。
- 定期检查登录设备,发现陌生设备立即踢下线。
- 备好被盗自救流程:查设备→踢下线→改密→查 2FA→核对收款→官方申诉。
这 10 条落地了,绝大多数针对亚马逊卖家的钓鱼都能挡住。
想了解更系统的亚马逊账号安全与防钓鱼实践,可以在 passkey.volnk.com 了解更多,那里是 Volnk Passkey 的亚马逊账号安全指南中心。
常见问题 FAQ
Q1:假登录页做得和真的一模一样,肉眼真的分得清吗? 页面本身可能分不清,但域名分得清。钓鱼站可以照搬亚马逊的 UI、Logo 和配色,却无法使用亚马逊的真实官方域名。所以最可靠的判断不是"看页面像不像",而是"读地址栏的主域名对不对"。再配合"只从书签/手动输入进入""用密码管理器自动填表(域名不对就填不进来)""高价值账号上 Passkey(假域名根本认证不了)",就能在页面几可乱真的情况下依然识别出钓鱼。
Q2:我已经开了两步验证,是不是就不怕钓鱼了? 两步验证能挡住"只拿到密码"的攻击,却挡不住"连验证码也被骗走"的钓鱼。有的钓鱼站会做实时中间人,把你在假页面输入的验证码即时转发到真站点。两步验证是必要的,但不是万能的。更抗钓鱼的做法是:日常用密码管理器和内置 2FA 减少手动输入的机会,并把高价值账号迁移到 Passkey。Passkey 和域名强绑定,在假页面上根本无法完成认证。
Q3:为什么说 Passkey 能防钓鱼? 因为 Passkey 没有一个可以被"输入、复制、骗走"的密码,而且它和网站域名强绑定。你为亚马逊真实域名创建的 Passkey,只能在这个真实域名上用;在一个仿冒的钓鱼域名上,浏览器不会拿出这个 Passkey 去认证。所以即使你不小心点进了钓鱼页,钓鱼站也拿不到任何可复用的登录凭证。这是目前对付钓鱼比较根本的一道机制性护栏。Volnk 帮你集中创建、跨设备同步和管理这些 Passkey,还带回收站防误删。
Q4:团队里有员工被钓了,会不会连累整个店铺? 如果团队还在用"账密在群里传、大家共用一套"的老办法,那确实很可能一人被钓、全店遭殃。改用 Volnk 的"用而不见"共享后,员工能一键登录、正常操作,但看不到密码明文,账密也不需要在群里传播;万一某个员工被钓,攻击者拿到的也只是有限的会话,而不是可到处复用的明文账密。员工离职或出问题时,一键收回授权即可,无需逐个平台改密码。这是帮企业合规地把自己名下账号授权给自己员工使用,身份清晰、可追溯。
Q5:怀疑自己刚在钓鱼页输了账密,第一步该做什么? 第一步是查看登录设备,确认有没有陌生设备或陌生地点的活跃会话;发现可疑设备立即远程踢下线,或直接"退出其他所有设备"清场,只保留你当前这一台。随后马上修改密码、检查两步验证有没有被改动、核对收款等敏感信息是否被篡改,并把在别处复用过的同一套账密一并改掉,最后通过亚马逊官方后台渠道申诉报备。Volnk 的登录设备管理可以帮你完成前面的排查与止损动作。
*本文由 Volnk(魔词旗下,亚马逊 SPN 认证服务商)整理,聚焦帮助亚马逊卖家合规地识别钓鱼、保护自己账号的登录安全。更多亚马逊账号安全与防钓鱼指南,见 passkey.volnk.com。*
前往 Volnk 官网了解并免费下载 →