亚马逊账号两步验证(2FA)完全手册:设置、验证码与效率

一句话结论:亚马逊卖家账号被盗、后台被恶意操作、验证码丢了登不进去,追到底往往是同一件事没做好,那就是两步验证(2FA)没配对,或者团队协作方式出了问题。这份手册把「亚马逊2FA」从头讲透:它是什么、怎么设、验证码怎么管、团队怎么共享才安全、出了岔子怎么恢复。正在开店或已经在运营的亚马逊卖家,都可以收藏备用。
做亚马逊这几年,你大概被反复提醒过一句话:给你的卖家账号开两步验证(Two-Step Verification,简称 2FA)。这不是建议,是硬要求。亚马逊已经把 2FA 列为卖家账号的强制安全项,不开,很多操作直接受限,账号在异常登录时也更容易被判成高风险。
但「知道要开」和「配得又对又顺手」完全是两回事。
现实里常见的翻车是这样的:2FA 绑在某个人的私人手机上,这人离职了、换手机了、出国收不到短信了,整个团队就卡在登录页进不去后台。还有的团队几个人共用一个验证器 App,每次登录都得在群里喊一句「验证码发我一下」,又慢又不安全。
这些坑,这篇一次讲清。
什么是亚马逊2FA?为什么必须开
两步验证(2FA)是一种在密码之外再加一层身份确认的登录机制。 逻辑不复杂:登录时,除了「你知道的东西」(账号密码),再要一个「你拥有的东西」(手机上每 30 秒刷新一次的动态码,或者一把物理/软件密钥)。密码就算泄露了,别人拿不到你手机上那串码,照样进不来。
对亚马逊卖家,2FA 不是选修,是账号安全的地基。
为什么这么说?卖家后台的分量摆在那儿。里面装着你的销售数据、收款账户、Listing、库存、买家信息。账号一旦被盗,对方改收款账户、恶意改价、删 Listing、下架产品,这些损失很多是找不回来的。亚马逊自己也把 2FA 当强制合规项,不开就是不合规,部分功能会被砍掉。开了之后还有个好处:任何陌生设备的登录都要过一道二次验证,相当于给账号装了个随身门禁。
说明一点,避免误会。本手册讲的是帮你合规地管好自己账号的登录安全,也就是怎么正确设置、使用、维护属于你自己的亚马逊2FA。绕过、破解别人的二步验证,或者隐瞒真实登录身份,这些不在讨论范围里,也违反亚马逊政策。
亚马逊2FA 的三种主流方式对比
亚马逊卖家账号目前主要支持短信、验证器 App、Passkey 三类第二重验证。 很多卖家只用过短信验证码,其实后两种在效率和安全上通常更好。先看表,再逐个说。
| 验证方式 | 工作原理 | 安全性 | 稳定性 | 适合场景 |
|---|---|---|---|---|
| 短信验证码(SMS) | 亚马逊向绑定手机号发送一次性验证码 | 一般(存在 SIM 劫持、信号/漫游收不到风险) | 一般(换号、出国、信号差易失败) | 临时应急、无其他条件时的兜底 |
| 验证器 App(TOTP) | 扫码/导入种子后,App 每 30 秒本地生成 6 位动态码,无需网络 | 较高(码不经过短信通道,本地生成) | 高(离线可用、不依赖运营商) | 绝大多数卖家的推荐主力方式 |
| Passkey(密钥/WebAuthn) | 用设备生物识别或安全密钥完成免密验证,无需再输码 | 高(抗钓鱼,无验证码可被套取) | 高(跨设备可同步,体验流畅) | 追求最强安全与最省事的团队 |
短信验证码(SMS):能用,但别当主力
短信验证是门槛最低的方式,绑个手机号,登录时收码填码就行。 门槛低,坑也多。
跨境卖家最常见的翻车点,是出国、漫游时根本收不到码。换了手机号忘了更新绑定,账号直接「失联」。绑在个人手机上,人一走,验证码就跟着走了。
所以短信只建议当备用兜底,别把它当唯一入口。
验证器 App(TOTP 动态口令):推荐主力
TOTP(基于时间的一次性密码)是目前性价比最高的 2FA 方式。 做法是在亚马逊安全设置里选「验证器 App」,扫一个二维码(或导入一段种子密钥),之后你的验证器每 30 秒本地算出一个 6 位数字,登录时填进去。它不走短信通道,离线也能用,出国照样出码。
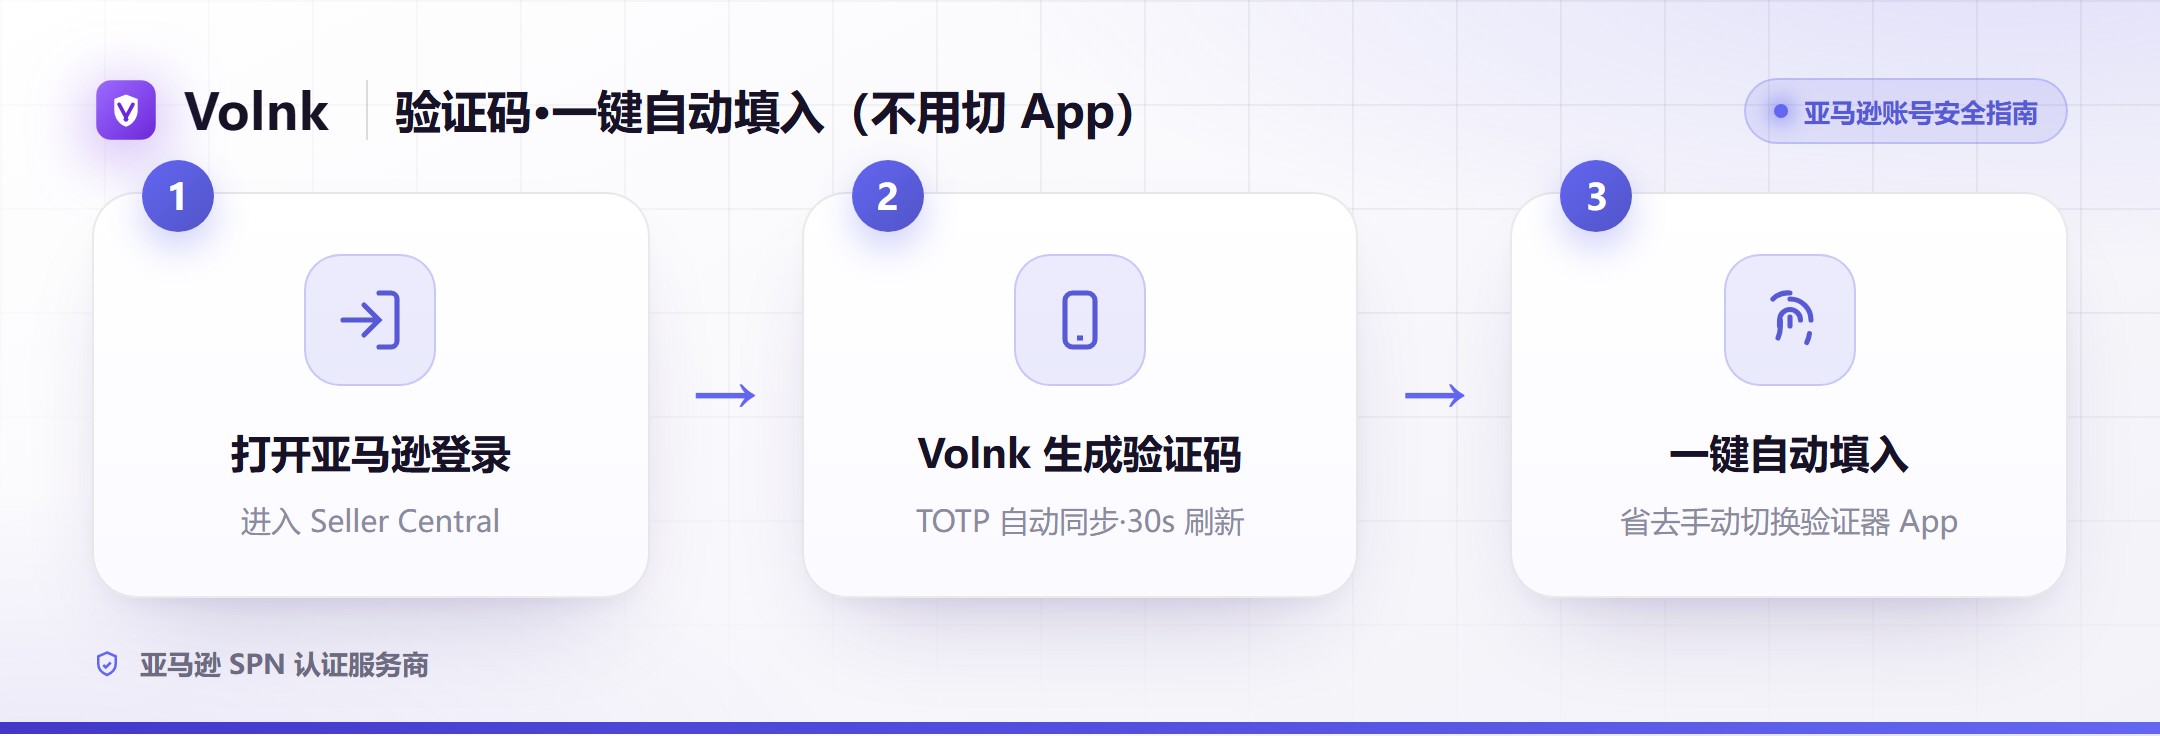
传统验证器 App 有个体验短板:你得单独打开一个 App、翻到亚马逊那一条、盯着倒计时把码敲进去。账号一多,光找就烦。这正是后面效率那节要解决的问题。
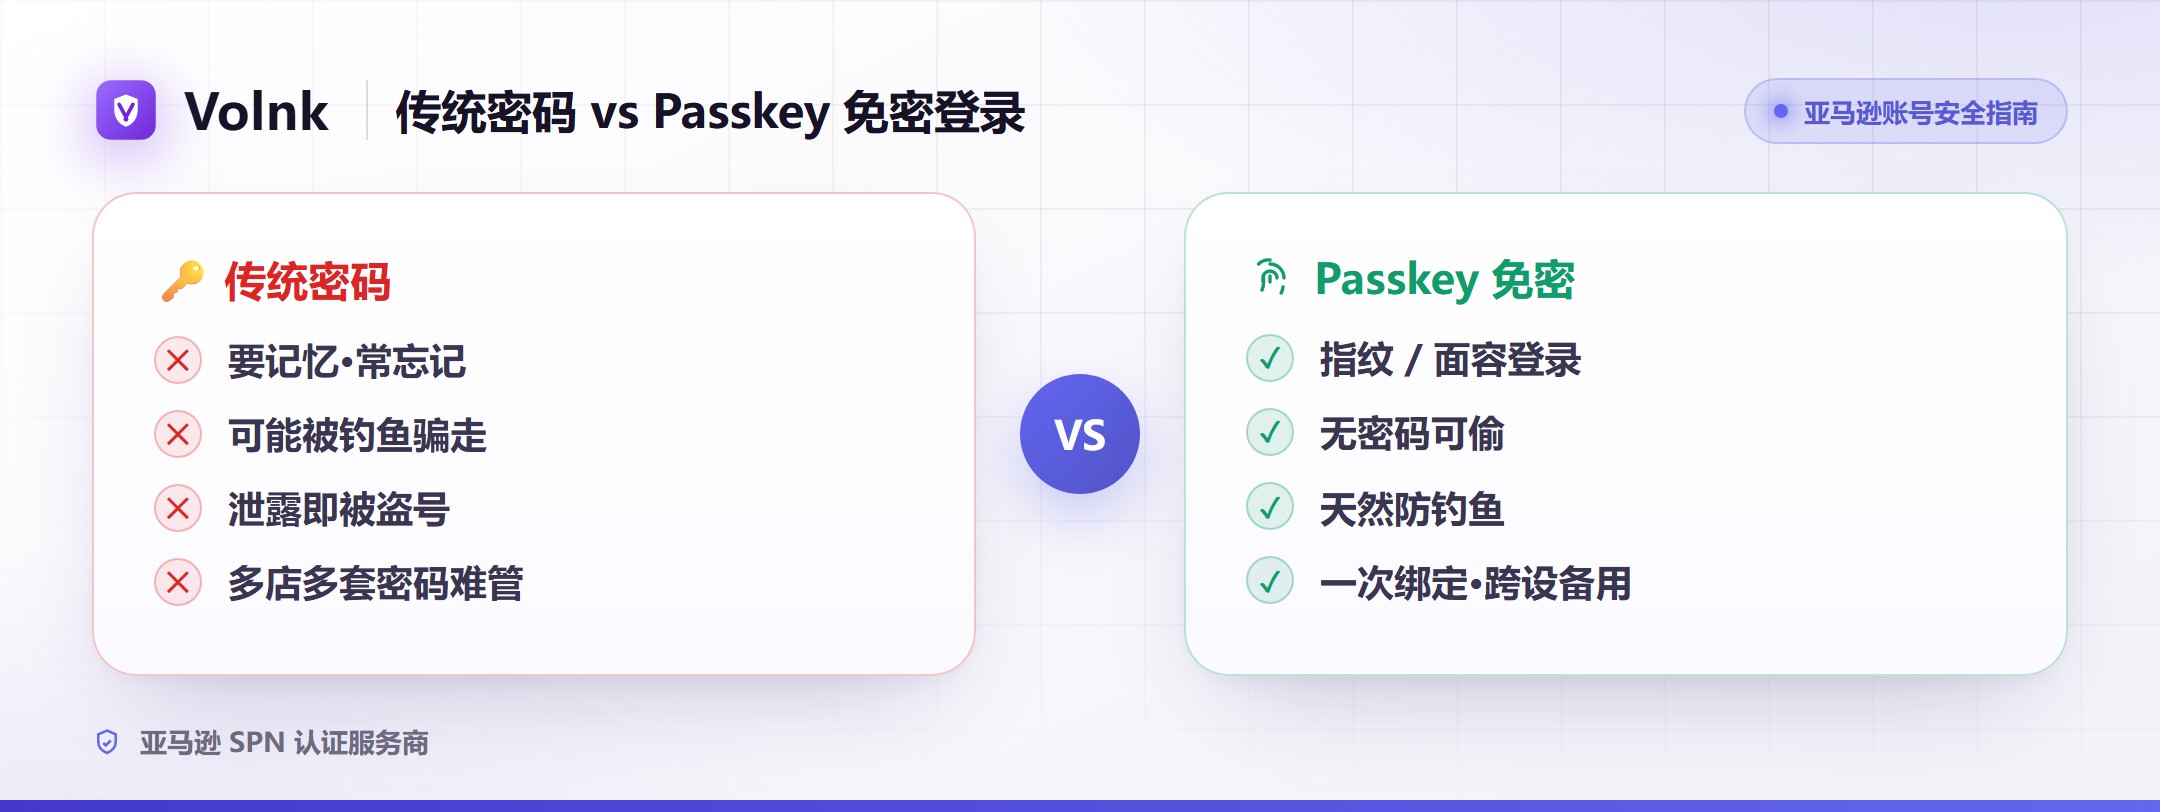
Passkey(密钥/免密登录):趋势方向
Passkey 是基于 WebAuthn 标准的一代新登录方式,用设备本身的生物识别或一把密钥完成验证,登录时连验证码都不用再输。 它天然抗钓鱼,因为压根没有一串「验证码」可以被骗走或转发。
亚马逊等主流平台正在逐步支持 Passkey。对卖家来说,它代表的方向是「更安全 + 更省事」,值得提前了解、提前布局。想看 Passkey 在亚马逊场景下怎么设、有哪些常见问题,可以到 passkey.volnk.com 了解更多。
亚马逊2FA 怎么设置?分方式说要点
下面按方式给设置思路。亚马逊界面偶尔改版,以你后台实际页面为准,路径大致是「账户」→「登录与安全」/「Two-Step Verification (2SV) Settings」。
设置验证器 App(TOTP)
核心是拿到那段种子密钥,并且把它存到丢不了的地方。 具体走这几步:
- 进亚马逊「登录与安全」里的两步验证设置页。
- 选「验证器 App」,页面会显示一个二维码和一段文本密钥(种子)。
- 用支持 TOTP 的工具扫码或导入种子,工具立刻开始出码。
- 把工具当前显示的 6 位码填回亚马逊,完成绑定。
- 同时留一个备用方式(比如备用手机号),并把种子/恢复信息存好,防止换设备后算不出码。
关键提醒:那段种子密钥(或二维码)极其重要,它就是「生成验证码的钥匙」。要是只存在某一台手机里,手机丢了、坏了、换了,你可能再也算不出码。所以专业团队会用能安全保存种子、又支持跨设备同步的工具来管,而不是随手截个图丢相册。
设置 Passkey
Passkey 用当前设备创建,用完记得管好换机和多人协作时的可用性。 三步:
- 在亚马逊登录与安全设置里找到 Passkey / 密钥选项。
- 按提示用当前设备创建一个 Passkey(一般配合指纹、面容或系统密钥)。
- 存好、管好这把 Passkey,确保换设备或多人协作时还能正常用。
设置短信兜底
绑一个长期可用、团队可控的手机号当备用就行。别拿它当唯一手段。
效率痛点:验证码这件小事,怎么就拖慢了整个团队
设置好 2FA 只是开头,真正每天吃掉时间的,是登录时反复处理验证码。 单看一次没什么,放到多店铺、多人协作的团队里,它就成了实打实的效率黑洞。
先说来回切工具。输完密码,还得切到验证器 App 找对应账号、盯着倒计时抄码,账号一多,找都费劲。
再说验证码在群里飞。多人共用一个账号时,常见做法是让「管验证器的那个人」把码丢群里。慢、容易发错,而且验证码满天飞本身就是安全隐患。
还有种子密钥没人集中管。谁扫的码就在谁手机上,换人换机就断档。密码也乱,几十个店铺后台、ERP、服务商账号,密码要么设得太简单还到处复用,要么记在表格里传来传去。
这些问题单拎出来都不大。可每天叠加、每人叠加、每个账号叠加,加起来就是一笔看不见的成本。解法其实很清楚:把密码、2FA 验证码、Passkey 集中到一个安全的地方统一管,登录时自动带出来,不用人肉搬运。
Volnk 是怎么把账号安全这一环做顺的
Volnk 是魔词旗下、面向跨境(亚马逊)卖家的密码与账号安全管理器,以浏览器插件形式使用(支持 Chrome / Firefox / Edge,也可 VPS 自托管),开发方持有亚马逊 SPN 认证服务商资质。 针对上面这些痛点,它把「登录这件小事」做顺了。
- 账号密码库 + 一键自动填表登录:无限账号统一收纳,还能生成强密码,告别复用弱密码和到处传表格。
- 内置 2FA/TOTP 验证码:扫码或导入种子后,登录亚马逊时自动填入或一键复制当前动态码,不用再单独打开验证器 App 找账号抄码。种子被安全保管、可跨设备用,换设备也不慌。
- Passkey(密钥)集中管理:支持 WebAuthn 免密登录的创建、保存、跨设备同步,还带回收站。亚马逊等平台逐步支持 Passkey 时,你能在一处统一管理。
- 多库隔离:不同店铺、不同工作/个人账号分库存放,互不打架。
一句话,Volnk 让你该有的 2FA 一样不少(更安全),但每天登录少切换、少抄码、少出错(更省事)。
团队协作:多人共用一个店铺账号,怎么才安全
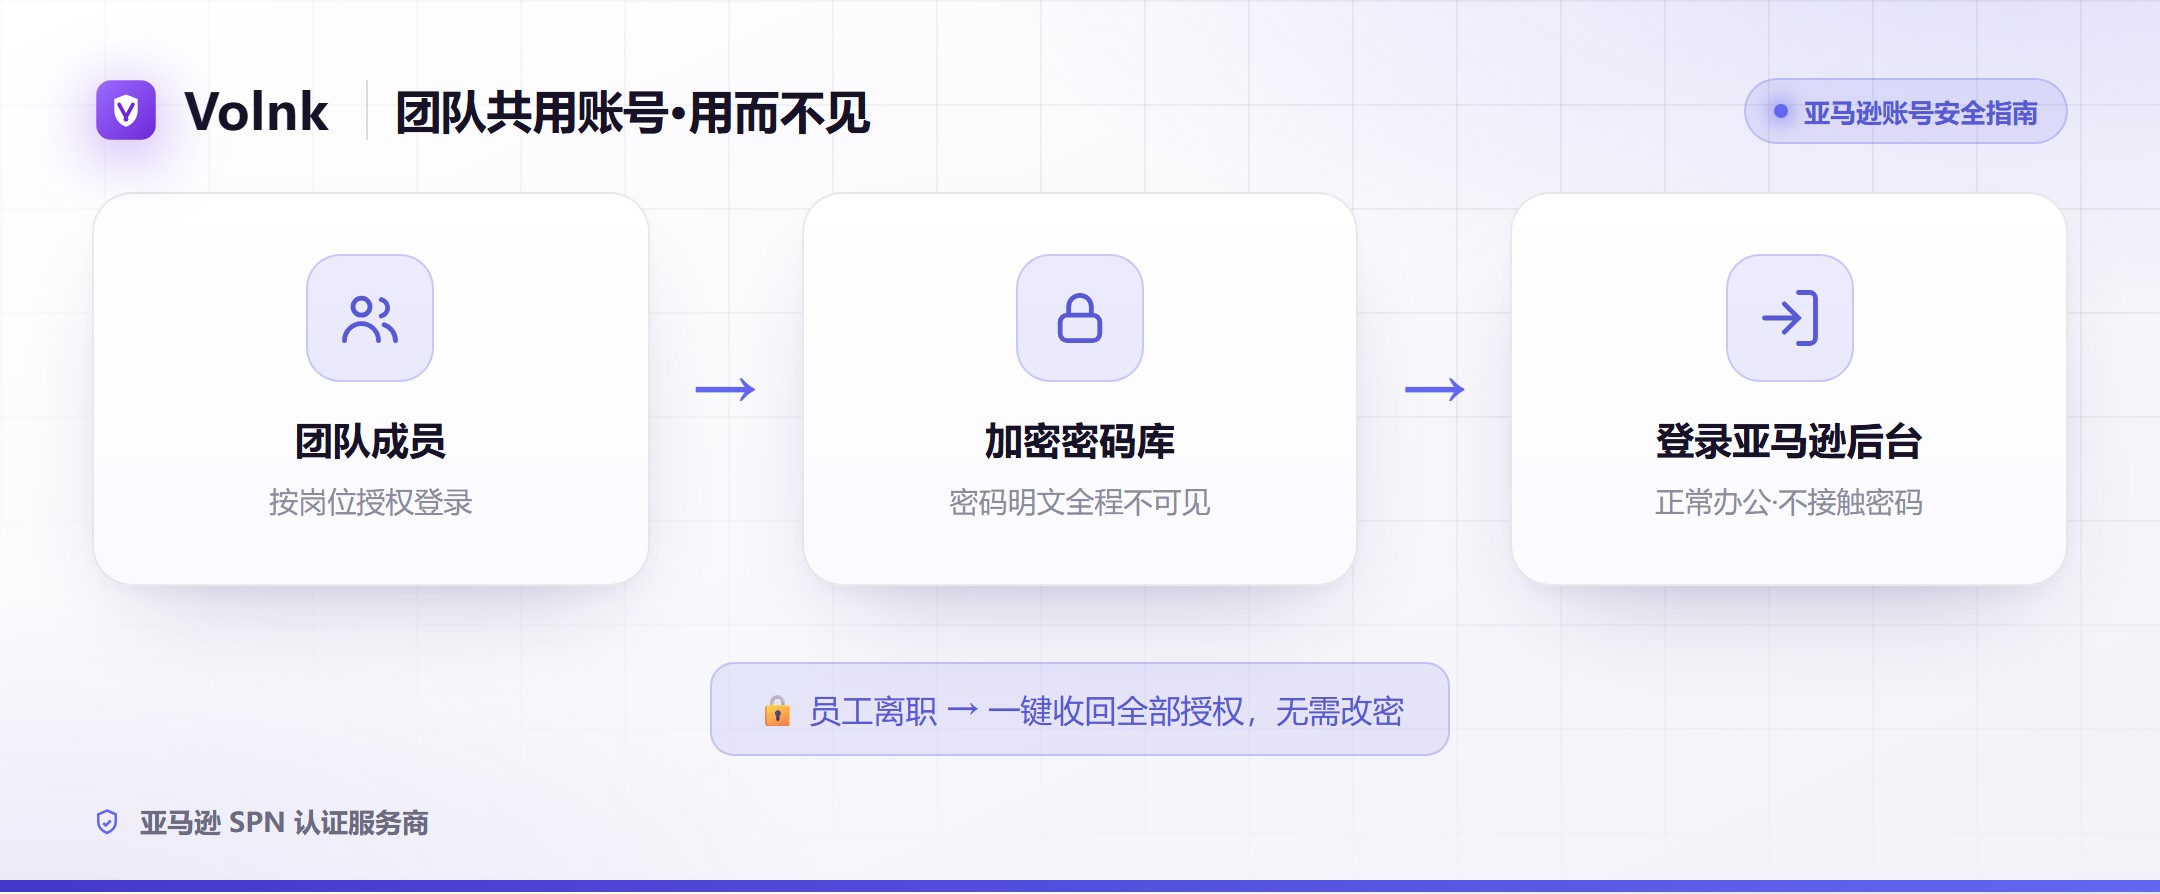
多人共用店铺账号最安全的做法,是「用而不见」的授权式共享,员工能登录操作、但看不到密码明文。 这一环是跨境团队最棘手、最容易出安全事故的地方。
先看多数团队的现状:老板或店长把亚马逊账号密码和验证器直接告诉运营,运营再传给下一个人,密码明文满天飞。等到有人离职,谁也说不清「他还能不能登进去」,最后只能全部改密码、重配 2FA,费时又费力。
授权式共享把这套流程反过来。
- 员工能一键登录、正常操作后台,但看不到账号密码的明文。
- 员工能不能用某个账号,由管理员按库授权控制。
- 离职或调岗,一键收回授权就行,不用为此改密码,因为员工从头到尾就没拿到过密码本身。
- 全程用企业级 AES-256-GCM 加密保护凭证。
Volnk 的团队「用而不见」共享走的就是这套逻辑。配上它的登录设备管理,团队安全还能再上一层:你能看到某个账号当前在哪些设备上处于登录状态,把可疑设备远程踢下线,或者一键「退出其他所有设备」。这样即便有人曾经在自己设备上登过,离职后也能干净地切断访问,异常登录也更容易被发现。
技术团队还用得上 Volnk 的 SSH 密钥库:生成、托管 ed25519、RSA、ECDSA 密钥并跨设备同步,把服务器登录凭证也纳进统一、安全的管理。
合规提醒:上面说的共享,是「团队合规地共同管理自有店铺账号」这个正当场景,重点是降低密码泄露风险、把授权和收回讲清楚,不是隐瞒登录身份或规避平台规则。账号买卖、出租、跨主体乱共用都不在此列,平台也不允许。
亚马逊2FA 常见故障与恢复
再好的系统也会出意外,这里汇总卖家最常撞上的 2FA 问题和处理方向。 逐条对着看。
验证码收不到、出国收不到短信。 优先改用验证器 App(TOTP),它离线出码、不看运营商脸色,短信只留着兜底。
换手机后验证器里没有亚马逊了。 要是之前只把种子存在旧手机上,就可能算不出码。正确做法是平时就用可跨设备同步的安全工具保管种子,换机时无缝迁移。
手机丢了、验证器打不开。 立即用你预先设好的备用方式(备用手机号等)登录,进后台后尽快重置 2FA。这就是「一定要配备用方式」的意义所在。
团队里管码的人离职了。 如果之前靠个人手机管验证码,往往被迫改密码重配。用「集中保管 + 授权式共享」,这类风险提前就化掉了,收回授权即可,账号本身不受影响。
核心就一句话:2FA 的种子和恢复方式,得集中、安全、可迁移地保管,不能散在某个人的某台设备上。
给亚马逊卖家的 2FA 落地建议(速查清单)
这份清单按优先级排,从上往下做即可。
- 立即开启 2FA,别拖,这是账号安全的地基。
- 主力用验证器 App(TOTP),短信只作兜底,Passkey 有条件就上。
- 种子/恢复信息集中安全保管,可跨设备同步,杜绝「只存一台手机」。
- 配一个团队可控的备用验证方式,防止唯一入口失效。
- 多人协作用「授权式共享」,员工用而不见密码,离职一键收回。
- 定期检查登录设备,踢掉可疑/离职设备,发现异常登录。
- 密码用强密码、按库隔离、不复用,从源头减少被盗风险。
这七条落到位,你的亚马逊账号安全水平就能甩开大多数同行。想把「密码库 + 2FA 验证码 + Passkey + 团队授权共享」一站式做顺,可以了解一下 Volnk(www.volnk.com),或者到 passkey.volnk.com 拿更多亚马逊账号安全与 Passkey 的实操指南。
FAQ:亚马逊2FA 高频问答
Q1:亚马逊2FA 是必须开启的吗? 是。亚马逊已把两步验证列为卖家账号的强制安全要求,不开会影响账号合规状态、限制部分操作。建议尽早开,并配好备用验证方式。
Q2:亚马逊2FA 用短信好还是验证器 App 好? 优先验证器 App(TOTP)。它本地生成动态码、离线可用、出国也不受运营商影响,安全和稳定都比短信强。短信留着当兜底备用就好。
Q3:验证器里的亚马逊验证码没了、换手机后无法出码怎么办? 多半是因为「生成验证码的种子」只存在旧设备上。应急可以用你预设的备用方式(比如备用手机号)登录,进后台后重置 2FA。长期办法是平时就用可跨设备安全同步的工具保管种子,换机时无缝迁移。
Q4:团队多人要登同一个亚马逊后台,怎么共享才安全? 别把密码和验证码传来传去。更安全的是「用而不见」的授权式共享:员工能一键登录正常操作、但看不到密码明文,离职或调岗一键收回授权、不用改密码,全程企业级加密。Volnk 的团队共享 + 登录设备管理,就是为这类场景做的。
Q5:Passkey 和 2FA 是一回事吗?要不要用? Passkey 是更新一代的免密登录方式,可以看成 2FA 的进阶形态:用设备生物识别或密钥完成验证,登录时不用再输验证码,且天然抗钓鱼。亚马逊等平台正逐步支持它,有条件的卖家可以提前布局。更多内容见 passkey.volnk.com。
前往 Volnk 官网了解并免费下载 →