员工离职,如何安全收回亚马逊账号访问权限

一句话结论:员工离职时最容易被忽略、也最危险的一步,是账号访问权限没有及时、彻底收回。本文面向亚马逊卖家,把「员工离职亚马逊账号」的交接与权限回收流程讲清楚:离职前的准备、离职当天的登录设备清退、再到长期防范机制。文末附对比表与 FAQ。
如果你在搜"员工离职 亚马逊账号怎么处理""离职员工还能登录店铺后台吗""怎么收回运营的账号权限",这篇就是写给你的。不谈玄乎的,只讲卖家真会遇到的场景和能落地的做法。
为什么员工离职是账号安全的高危时刻
员工离职之所以危险,是因为跨境电商团队的核心资产几乎全藏在几个账号背后。店铺后台(Seller Central)、收款账户、广告后台、ERP、邮箱、图片素材库、供应商联系方式,一个运营手里往往握着好几把"钥匙"。
一名员工离职,尤其是主动离职或因矛盾离职,如果权限没第一时间收回,后果可能是这样:
- 离职员工仍能登录店铺后台,查订单、看客户、翻财务数据,甚至下载商业机密。
- 恶意修改。改 Listing、删关键词、乱调广告预算、动收款信息。
- 数据带走。客户资料、供应商信息、选品数据,导出就带去下一家。
- 账号安全连带风险。他知道密码,即使没授权,也可能"顺手"登进去。
- 合规与追责困难。真出了事,你连"谁、什么时候、登录做了什么"都说不清。
账号一出问题,卖家轻则掉销量,重则触发平台风控。离职交接做得好不好,直接决定这些风险有多大。所以「员工离职亚马逊账号」的处理,不该是 HR 走个流程签字了事,而应该是一套有清单、有顺序、可验证的技术动作。
离职前:先盘清楚这名员工手里有哪些"钥匙"
离职前最该做的一件事,是提前把账号权限盘点清楚,而不是等员工提离职那一刻才开始翻。很多卖家就是临时翻,往往漏东漏西。正确的做法是日常就把权限台账建好,离职时按台账逐项核销。
动手回收前,先把这名员工可能接触过的账号类型列出来:
- 亚马逊 Seller Central 主账号 / 子账号(User Permissions)
- 广告后台、品牌后台(Brand Registry)权限
- 收款账户(Payoneer、连连等)登录权限
- 企业邮箱,以及用于注册店铺的邮箱
- ERP、多店铺管理工具、选品工具账号
- 供应商沟通渠道、内部协作软件
- 服务器 / VPS / 内部系统(技术岗才有)
盘完分成两类。一类是平台原生支持"子账号 / 多用户权限"的,比如亚马逊子账号,优先用平台自带机制收回。另一类只有一个共享账号密码、大家轮流用,这是最难处理、也最容易出事的一类,下面重点讲它。
离职当天:按"先断访问、再改凭证、后清设备"的顺序回收
离职当天的动作要讲顺序:先断访问,再改凭证,最后清设备。时间就是风险,别出现"改到一半他还登着"的尴尬。下面五步照做即可。
第 1 步:立即撤销子账号 / 多用户权限
子账号(User Permissions)是亚马逊官方提供的权限隔离方式,规范用了的话离职回收非常简单。
- 进入 设置 → 用户权限(User Permissions),找到该员工的账号,删除或停用。
- 撤销他在广告后台、品牌后台的对应权限。
- 这样他就没法再用自己那套凭证登进来。
能用子账号就别共享主账号。子账号是最干净的隔离方式,离职时"删一个用户"就行,其他人一点不受影响。
第 2 步:修改共享账号的密码
共享账号必须在离职当天改密。现实里很多店铺还是"一个主账号密码全组共用",收款后台、邮箱、第三方工具尤其常见。对这类账号:
- 把密码改成强随机的新密码。
- 通知其余在岗成员新的登录方式,但别直接把明文密码甩进群里。
- 记下这次改密的时间,写进台账。
这一步最磨人。一个人离职,一堆共享账号要改密,改完还得挨个通知同事、更新到每个人的密码本,稍一遗漏就出岔子。这是"共享账号"模式的先天缺陷,后文会讲更省心的替代方案。
第 3 步:清退登录设备,把已登录的会话踢下线
清退登录设备是最容易漏、也最关键的一步。
改密码只防"下次用旧密码登录"。可离职员工的电脑、手机上,可能还保持着已登录状态(有效会话),改密码不一定会立刻把这些设备踢出去。也就是说,密码改了,只要那台设备的登录状态还在,理论上他仍可能继续访问。
所以要主动清退登录设备:
- 查这个账号现在在哪些设备上处于登录状态。
- 把离职员工的设备远程踢下线。
- 更稳的做法,是执行一次"退出其他所有设备",强制所有终端重新登录,只留你信任的那几台。
亚马逊账号本身也要留意后台的登录活动记录,看看有没有异常登录。
第 4 步:回收 2FA / 验证码与 Passkey
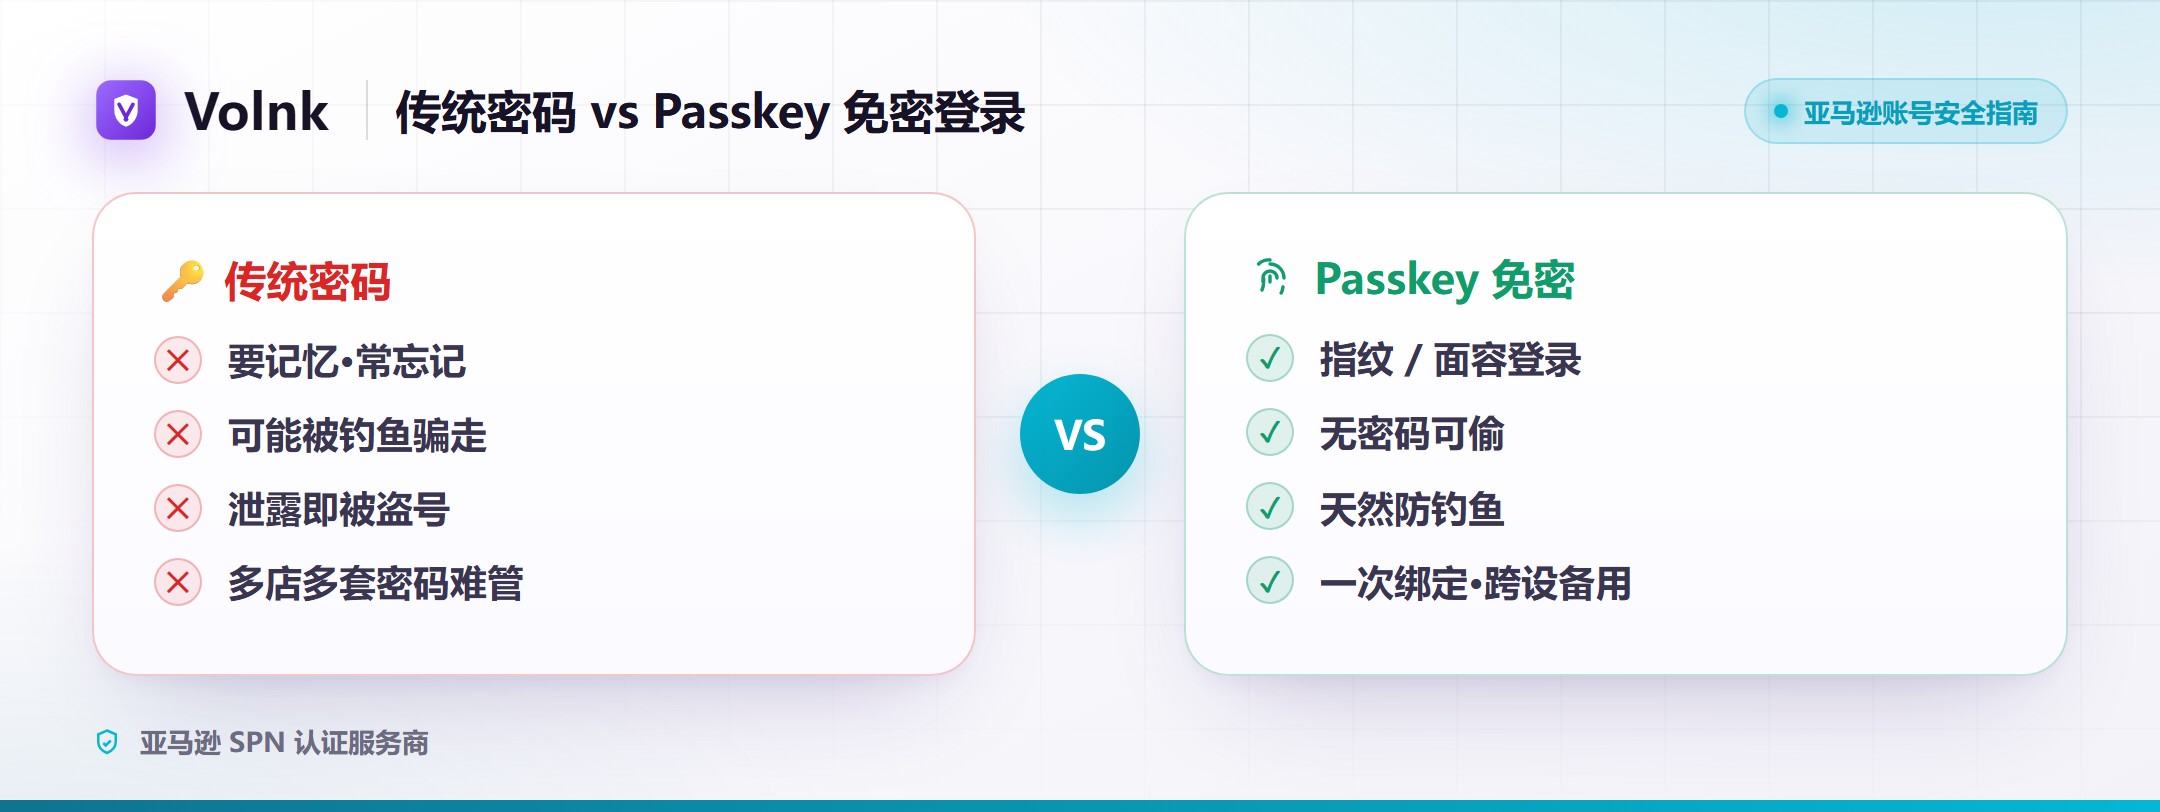
Passkey 是基于 WebAuthn 标准的免密登录方式,用设备上的密钥代替密码,亚马逊等平台正在逐步支持。它和 2FA 一样,管理不当会留后门,离职时都得清。
- 账号若开了两步验证(2FA / TOTP),先确认验证码的种子(生成验证码的那把"钥匙")还在不在离职员工手里。绑在他个人手机验证器 App 上的,就重新设置 2FA,把验证码生成权收归公司统一管理,别出现"密码改了、他手机上还能生成验证码"的情况。
- 账号若启用了 Passkey,检查有哪些设备 / Passkey 被授权登录,移除属于离职员工的那一条。
第 5 步:核销台账、留档
回到权限台账,逐项打勾:子账号已删、共享账号已改密、设备已清退、2FA / Passkey 已回收、邮箱已处理。每一项都要有明确的"已完成"标记和时间。这步看着繁琐,却是日后自证"该做的我们都做了"的关键证据。
共享明文密码 vs 授权共享:两种模式的根本区别
授权共享和共享明文密码的根本区别,在于员工是否掌握密码。第 2 步暴露了传统做法的痛点:只要把密码明文告诉员工,离职就必须改密码,牵一发动全身。有没有办法让员工正常用账号,却不掌握密码、离职时一键收回?有,就是"授权共享"。下面用一张表说清楚:
| 对比维度 | 传统:共享明文密码 | 更优:账号授权共享(用而不见) |
|---|---|---|
| 员工是否知道密码 | 知道,明文告诉他 | 不知道,只被授权"可登录" |
| 员工能否正常操作后台 | 能 | 能,一键自动登录正常操作 |
| 离职时如何收回 | 必须逐个改密码并通知全组 | 一键收回授权,无需改密码 |
| 一个人离职的影响面 | 所有共享账号都要改、全组受影响 | 只撤他一个人的授权,别人不受影响 |
| 密码是否会被截图 / 转发泄露 | 极易,群里、便签、Excel 到处传 | 员工看不到明文,无从截图转发 |
| 能否知道谁在何时登录 | 基本说不清 | 有登录 / 操作记录可追溯 |
| 已登录设备的清退 | 只能靠改密码间接失效 | 可查看设备、远程踢下线 |
| 加密与安全等级 | 取决于个人保管习惯,参差不齐 | 企业级 AES-256-GCM 加密存储 |
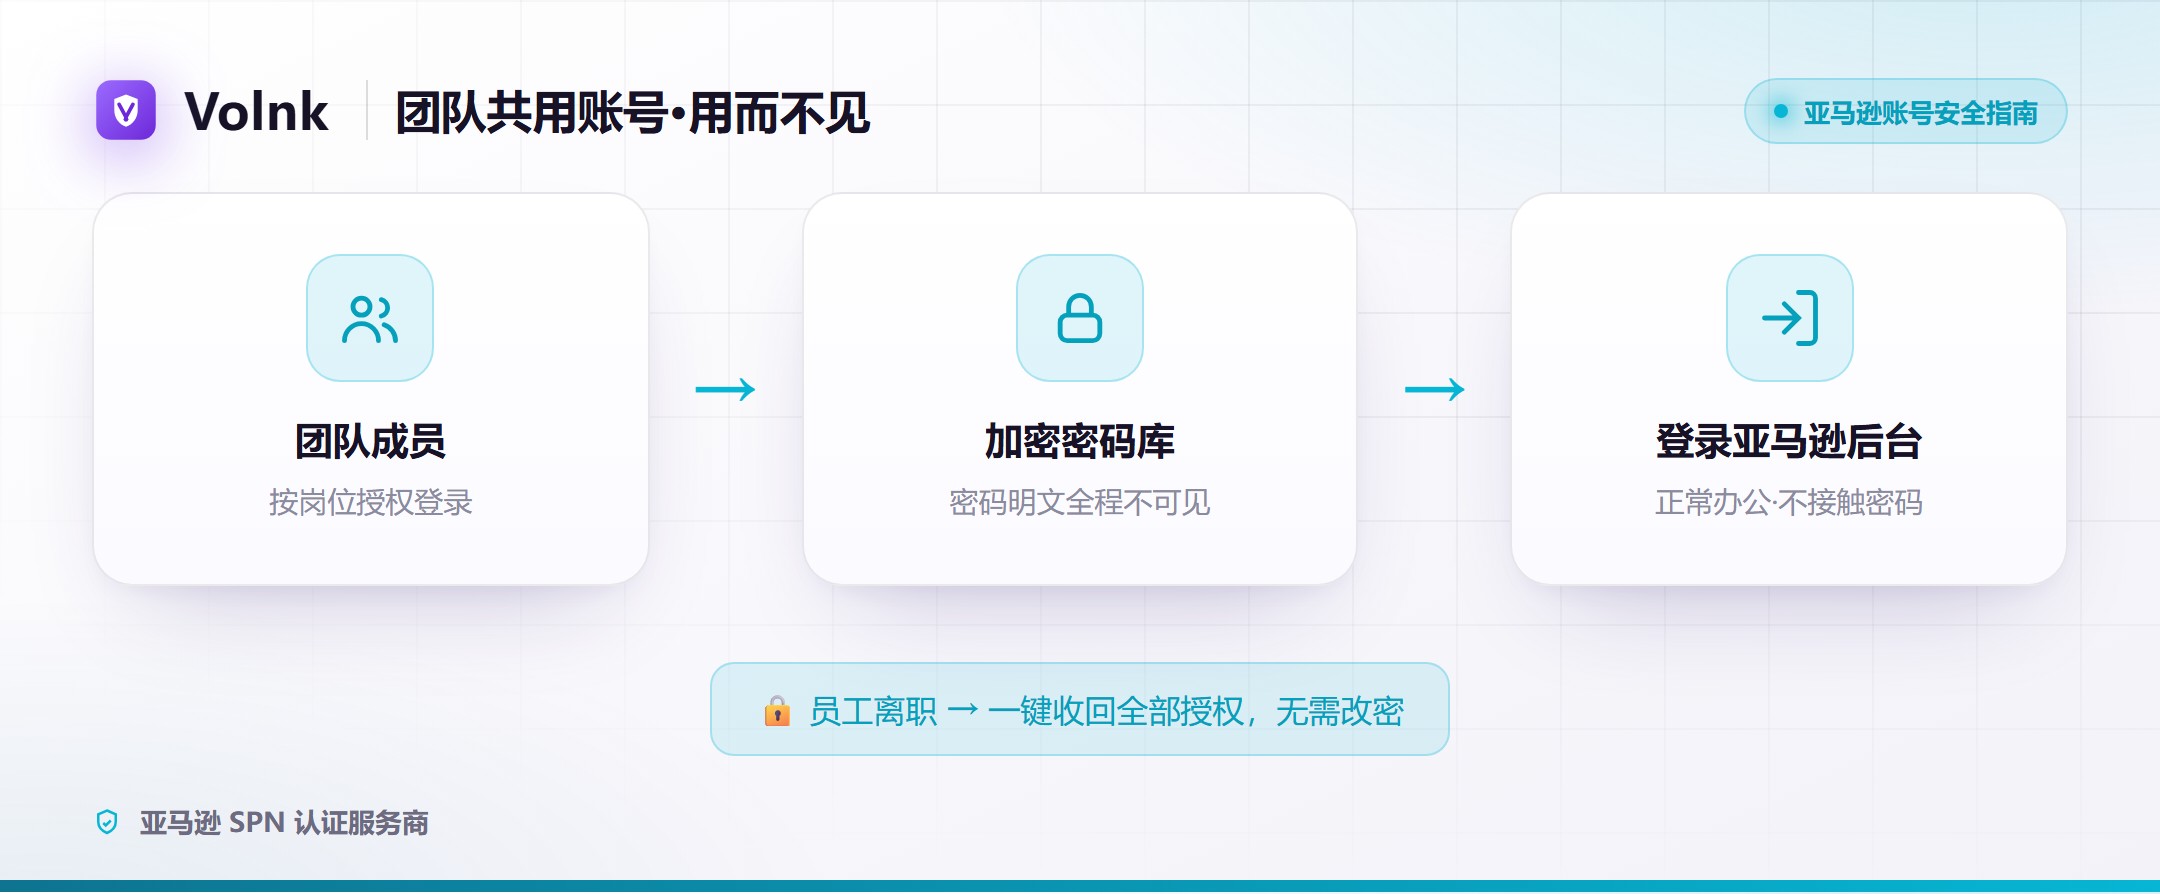
对比下来结论很清楚。授权共享(用而不见)把离职回收从"改一堆密码的大工程"变成"点一下撤销授权"。员工在职时一键登录、正常干活,离职时你只撤回授权。密码从头到尾他没见过,自然谈不上带走或泄露。
用工具把离职回收变成一键操作
盘点、改密、清设备、回收 2FA,全靠人工在每个平台后台手动做,既慢又容易漏。店铺一多、账号一多、团队上了规模,更现实的选择是用一套账号与密码安全管理器,把这些动作集中起来。
Volnk 是魔词旗下、持有亚马逊 SPN 认证服务商资质、做账号安全管理的浏览器插件(支持 Chrome / Firefox / Edge,也可 VPS 自托管)。围绕「员工离职亚马逊账号」这个场景,它把上面每一步都落地了:
- 账号密码库 + 一键自动登录。所有店铺后台、工具账号统一入库,员工点一下就自动填表登录,日常提效;同时支持强密码生成,告别弱密码。
- 团队"用而不见"共享。把店铺后台账号按库授权给员工,员工能一键登录正常操作,却看不到密码明文;离职、调岗时一键收回授权、无需改密码,别人不受影响。企业级 AES-256-GCM 加密。
- 登录设备管理。查某个账号当前在哪些设备登录,远程把离职员工的设备踢下线,或一键"退出其他所有设备",防止离职员工继续访问,也能及时发现异常登录。
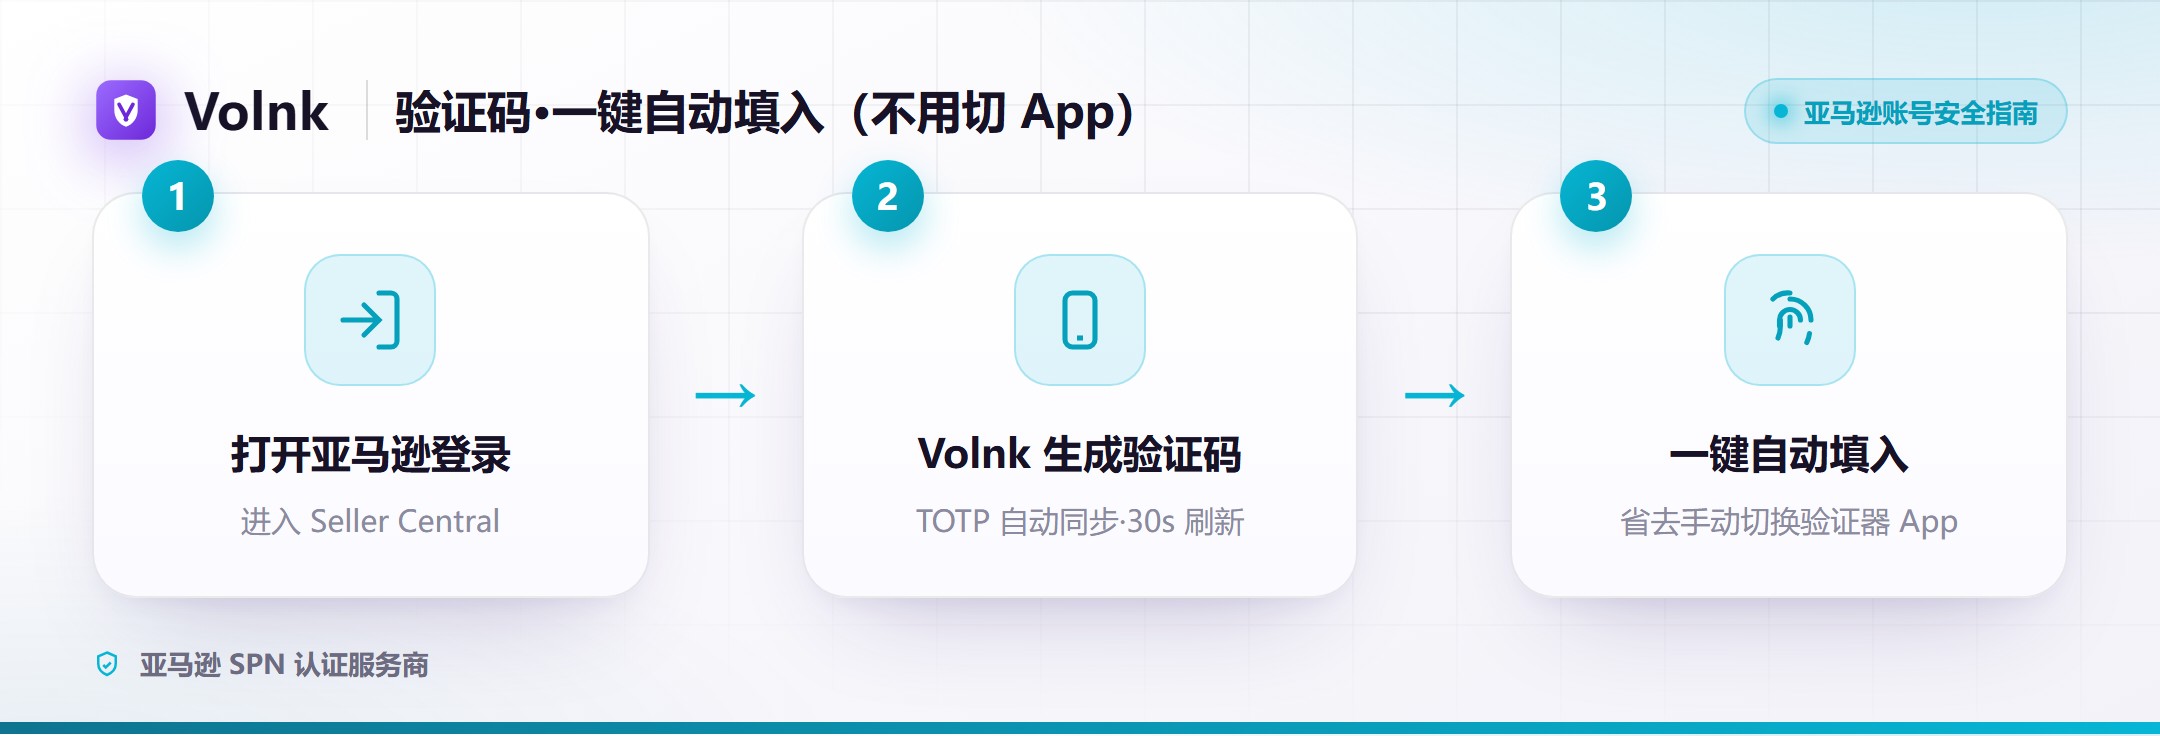
- 内置 2FA / TOTP。验证码集中托管,登录时自动填或一键复制,不用再单独打开验证器 App;离职回收时把验证码生成权收归统一管理,不留在个人手机上。
- Passkey(密钥)管理。集中创建、保存、跨设备同步 Passkey,支持回收站;亚马逊等平台逐步支持 Passkey,Volnk 帮你统一管起来,离职时精准移除对应授权。
- 多库隔离。不同店铺、不同工作个人分库,权限边界清晰,离职回收只影响相关库。
- SSH 密钥库(面向技术团队)。生成、托管 SSH 密钥(ed25519 / RSA / ECDSA)跨设备同步,技术岗离职一并纳入回收清单。
一句话,把"离职当天要跑十几个后台、改一堆密码、还怕漏"这件事,变成"在一个地方撤授权、踢设备、核销台账"。更系统的账号安全实践,可以在 passkey.volnk.com 了解更多。
合规提醒:以上都是帮你合规管理自己公司名下账号的登录安全。任何工具都不能、也不应被用来绕过平台验证、隐瞒登录身份或共用账号从事违规操作,那既违反平台规则,也会给店铺带来更大风险。
治本:把离职风险提前设计掉
真正省心的卖家,会在入职、日常协作阶段就把离职风险设计掉,而不是等离职再补救。六条日常规范:
- 能用子账号,绝不共享主账号。亚马逊的 User Permissions 就是为团队协作设计的,一人一账号、按需授权,离职删一个用户即可。
- 共享账号一律走"授权共享 / 用而不见",别发明文密码。让离职回收天然简单。
- 建立并维护账号权限台账。谁能访问哪些账号、什么级别的权限,随时可查。
- 定期审计登录设备与登录活动。别只在离职时看,平时也定期清一遍陌生设备。
- 敏感操作分级。改密码、改收款、解绑 2FA、删子账号这类高危动作,限定给组长及以上,并留记录。
- 离职流程标准化。把"账号权限回收清单"写进 HR 离职 SOP,和工牌、电脑一起交接,逐项签字确认。
这六条做扎实,「员工离职亚马逊账号」就从一个让人半夜惊醒的风险点,变成一条平淡的流程。
离职账号回收 · 一页速查清单
一份可以直接照着做的清单,建议打印或存进内部文档:
- [ ] 盘点该员工可接触的全部账号(后台 / 广告 / 品牌 / 收款 / 邮箱 / 工具 / 服务器)
- [ ] 删除 / 停用其亚马逊子账号及各后台对应权限
- [ ] 修改所有共享账号密码(或改用授权共享,撤销其授权)
- [ ] 查看并清退登录设备,执行"退出其他所有设备"
- [ ] 检查并重置 2FA / 验证码,移除属于他的 Passkey
- [ ] 处理企业邮箱(停用 / 改密 / 转移)
- [ ] 技术岗:回收 SSH 密钥 / 服务器访问
- [ ] 逐项在台账核销并记录时间,留档备查
FAQ:员工离职亚马逊账号常见问题
Q1:只改密码,能防止离职员工登录我的亚马逊账号吗? 不一定够。改密码能防"下次用旧密码登录",但离职员工设备上如果还保持着已登录状态(有效会话),改密码不一定会立刻把这些设备踢出去。正确做法是改密码 + 清退登录设备(退出其他所有设备)+ 重置 2FA / Passkey,三管齐下才彻底。
Q2:我们全组共用一个店铺主账号,员工离职一次就要改一堆密码,太折腾怎么办? 根子在"把明文密码发给了员工"。改用"授权共享 / 用而不见"模式后,员工能一键登录正常操作、却看不到密码明文,离职时一键撤销授权即可、无需改密码,也不影响其他在岗同事。像 Volnk 这类账号安全管理器就支持这种模式。
Q3:员工手机上绑了店铺的两步验证(2FA),离职后怎么处理? 2FA 若绑在他个人手机的验证器上,即便你改了密码,他手机上可能仍能生成验证码。应重新设置该账号的 2FA,把验证码生成权收归公司统一管理(比如集中托管,登录时由团队统一取用),不再依赖个人设备。
Q4:怎么知道离职员工现在还在不在偷偷登录? 盯账号的登录设备与登录活动记录:看当前哪些设备在线、有没有陌生 IP / 设备的异常登录。用带登录设备管理功能的工具,可以直接查看并远程把可疑设备踢下线,比只翻后台日志更直接。
Q5:这些做法会违反亚马逊规则吗? 不会。本文讲的都是合规管理你自己公司名下账号的登录与访问安全:用子账号、按需授权、离职回收、清退设备,都是平台鼓励的规范做法。要避开的是相反方向的行为,比如多人隐瞒身份共用账号、绕过平台验证等违规操作。想深入了解亚马逊账号安全与 Passkey 的规范用法,可以到 passkey.volnk.com(Volnk Passkey · 亚马逊账号安全指南中心) 进一步了解。
小结:处理「员工离职亚马逊账号」的核心就三件事,断掉访问、更换凭证、清退设备,再配上日常的子账号规范、授权共享和权限台账,就能把离职风险压到很低。把流程工具化(比如用 Volnk 统一管理账号、授权、设备与 2FA / Passkey),离职交接就不再是提心吊胆的大工程,而是一份可以从容打勾的清单。更多亚马逊账号安全实践,欢迎在 passkey.volnk.com 了解更多。
前往 Volnk 官网了解并免费下载 →