跨境卖家密码管理最佳实践(含主流工具对比)

一份写给亚马逊卖家的跨境卖家密码管理实操指南:如何用系统化的方法管好几十甚至上百个店铺后台、邮箱、供应商与工具账号,既守住合规底线,又不拖慢团队效率。本文覆盖密码策略、两步验证(2FA/TOTP)、Passkey 无密登录、团队共享授权、离职交接与设备管控等关键环节,并对主流工具做客观对比。
跨境卖家密码管理,说到底是经营的基础设施,不是 IT 的小事。如果你正在搜索这件事的正确做法,这篇文章给你一套能直接抄下来落地的清单。跨境电商,尤其是亚马逊卖家,天然背着一个别的行业没有的包袱:账号又多、又值钱、又敏感。一个店铺后台被异常登录,一个二步验证器丢了,一个离职员工手里还留着密码,任何一件都可能直接砸到店铺经营和资金。
为什么跨境卖家格外难管
跨境团队的账号数量根本不在普通人的量级上。普通人一套账号密码管到老,一个亚马逊运营团队要打理的账号通常是这么一堆:
- 多个亚马逊卖家后台(Seller Central)站点账号,美国、欧洲、日本各站可能分开;
- 对应的收款、广告、品牌注册、品牌旗舰等关联账号;
- 沃尔玛、eBay、TikTok Shop 等其他平台后台;
- 一堆运营工具账号(选品、关键词、ERP、图片、财务);
- 供应商、货代、物流平台账号;
- 团队邮箱与协作工具账号。
几十个账号是常态,规模化的公司上百个也不稀奇。真正的麻烦集中在四处。
数量大、复用高。账号一多人就偷懒,同一个弱密码反复用,一处泄露就处处遭殃。
二步验证分散。每个账号一个 2FA,验证器 App 里塞着几十个条目,换手机、丢手机都是灾难。
团队要共享。运营、客服、广告投手都要登店铺后台,可老板不想把明文密码丢进微信群里到处传。
人员会流动。跨境团队流动性高,员工离职、调岗后,手里的账号权限怎么干净收回,是最容易出事的一环。
先把合规底线说清楚。这里说的跨境卖家密码管理,是卖家合规地管理「自己拥有的账号」的登录安全:让该登的人顺畅登录、不该碰的人碰不到、离职的人及时收权。它不涉及任何绕过平台安全机制、隐瞒登录身份或多人违规共用账号的做法,这些既违反平台规则,也不是本文的主题。
六条最佳实践
每个账号一个独立强密码
复用密码是跨境卖家最该先掐掉的坏习惯。它最基础,也最容易被忽视。跨境账号价值高,一旦某个第三方工具站被拖库,你在别处复用的同一套密码就等于门户大开。
正确做法是为每个账号生成独立的高强度随机密码,建议 16 位以上,含大小写、数字、符号,然后交给密码管理器保存,别靠脑子记。人脑记不住几十个随机密码,硬记的结果一定是复用弱密码。用工具生成、自动填充,才是真能执行下去的方案。
开两步验证,还要集中管理
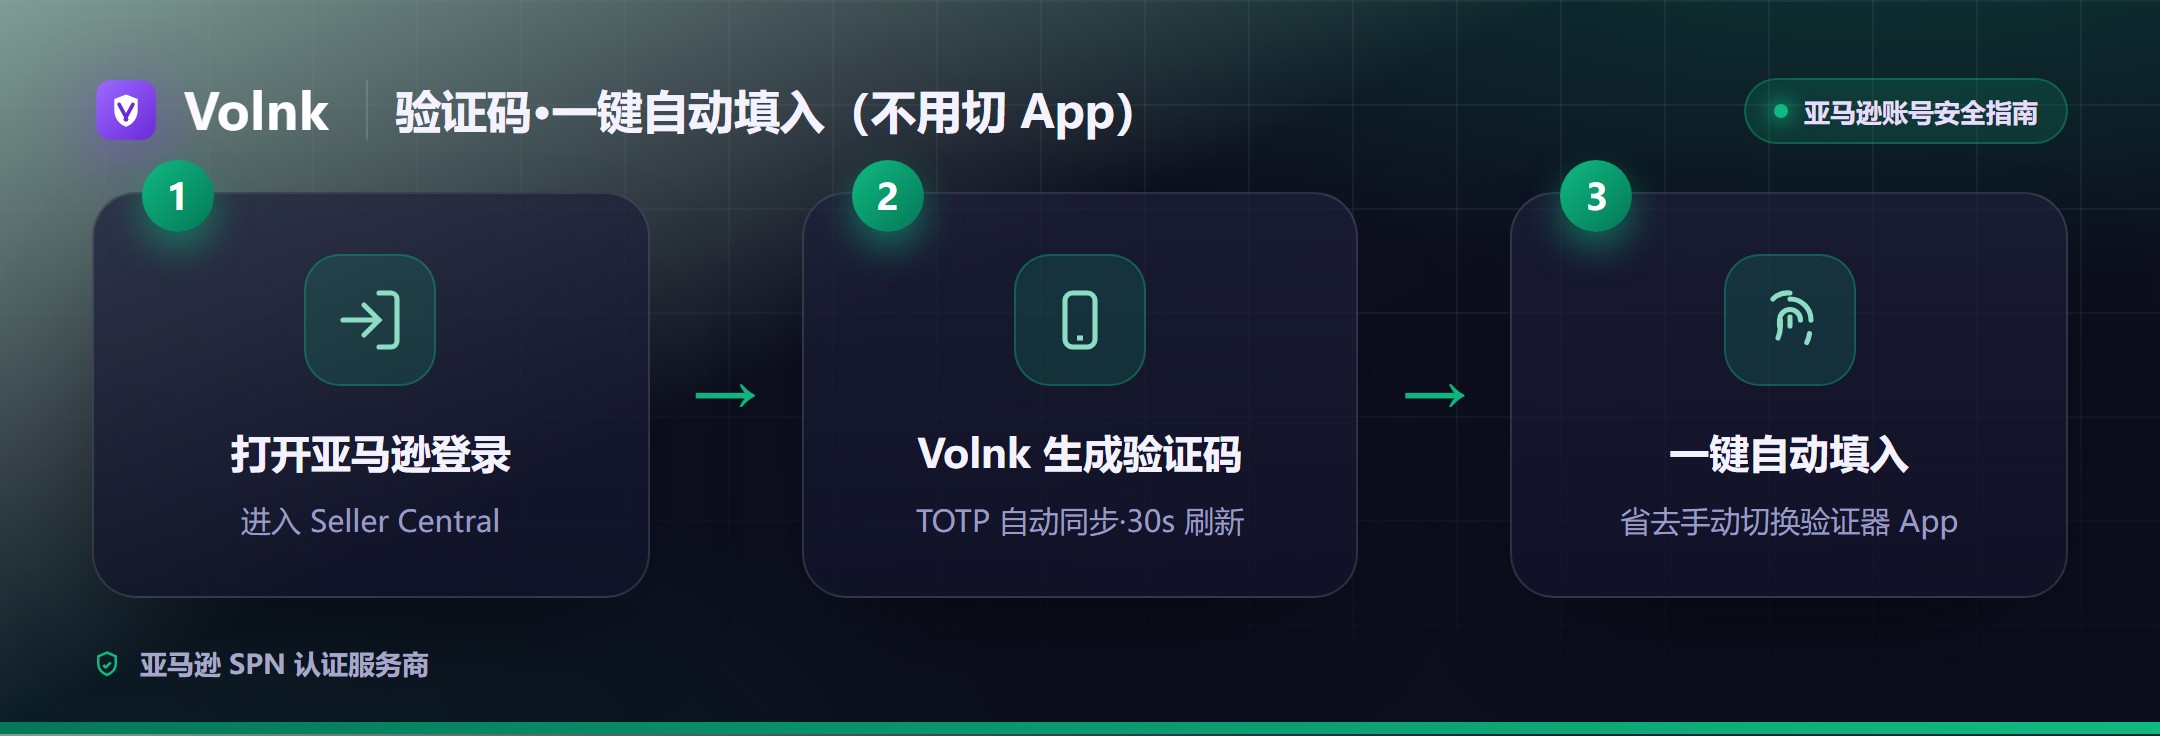
两步验证必须开,但开完之后的管理常被忘掉。亚马逊卖家后台强烈建议、很多场景下强制开启 2FA/TOTP。问题出在开完之后:几十个账号的验证码散落在一个手机的验证器 App 里,换机、丢机、员工离职带走手机,都够人抓狂一阵。
更稳妥的做法是把 TOTP 种子集中托管在密码管理器里,登录时和密码一起自动带出或一键复制,不必再单独翻手机上的验证器 App。两步验证的安全性一点没少,「验证码分散、迁移困难」这个老问题却被解掉了。
注意:集中管理 2FA 是为了让你自己管理自己的账号更方便,绝不是为了绕过或削弱平台的二步验证机制,验证码依然真实有效地参与每一次登录。
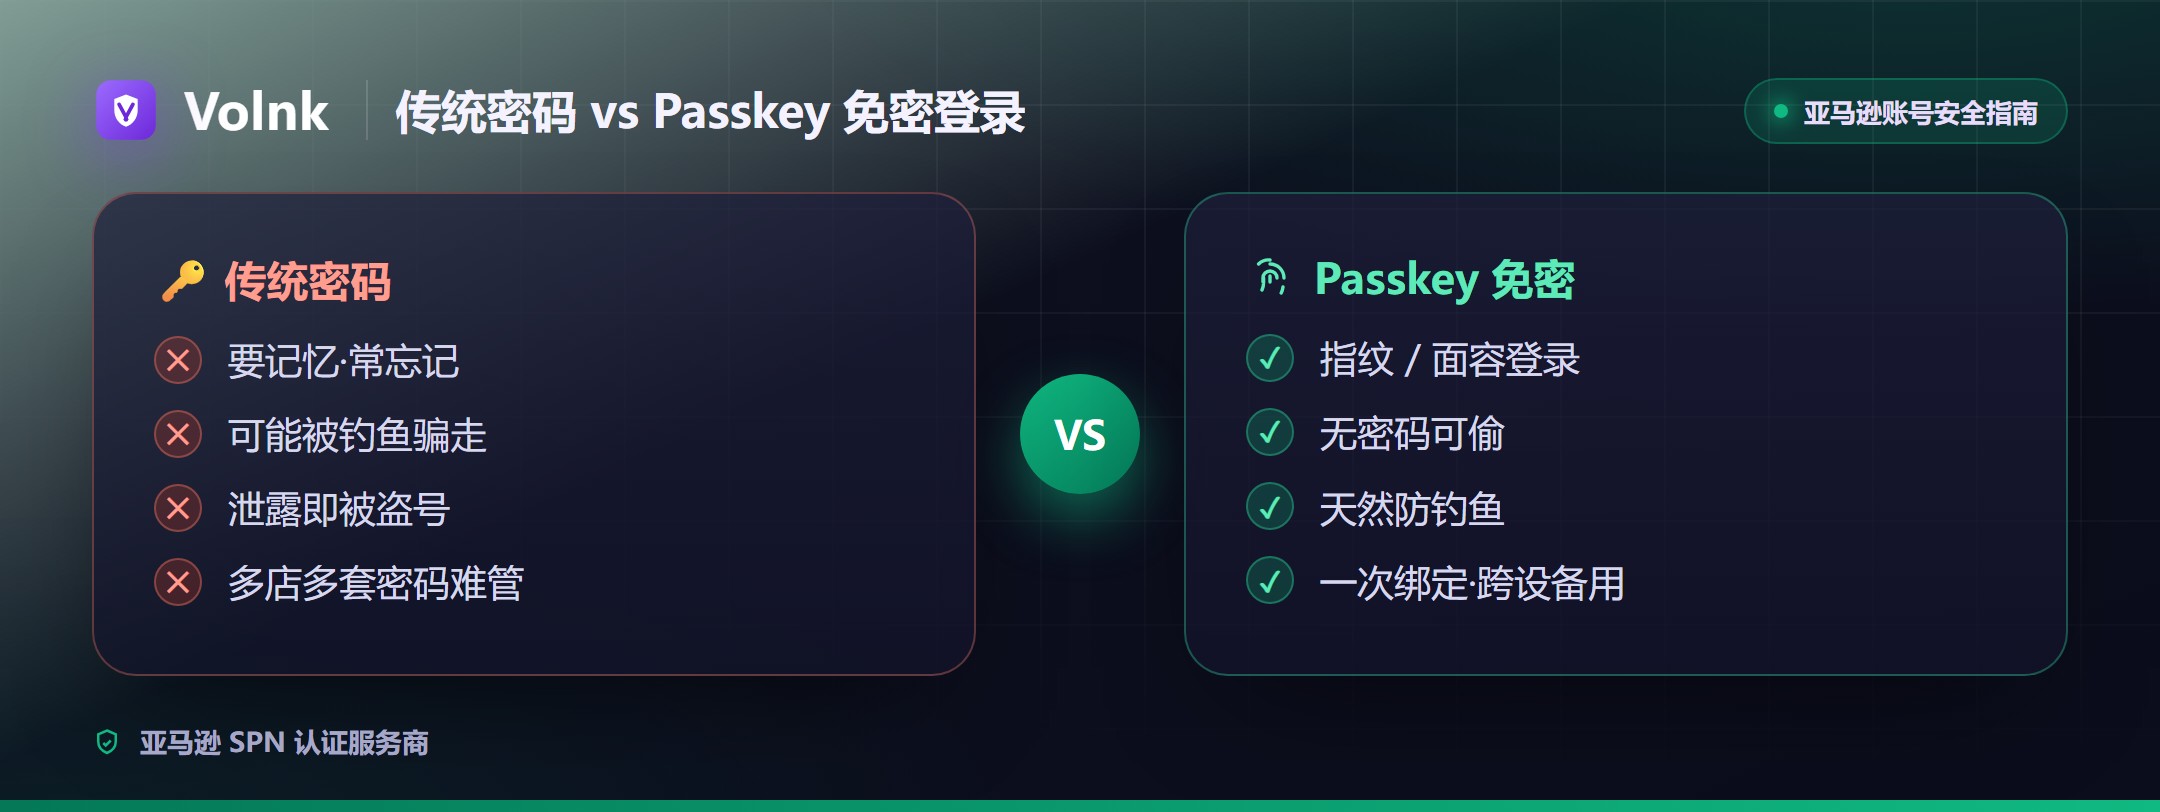
尽早用上 Passkey 无密登录
Passkey 值得卖家早点上,它天生比密码更抗钓鱼。Passkey(通行密钥)是基于 WebAuthn 的新一代登录方式,用设备上的密钥完成免密登录,没有可以被骗走、被撞库的「密码」这回事。包括亚马逊在内,越来越多平台正在逐步支持它。
对卖家的现实意义很直接:Passkey 登录比「密码 + 短信/验证码」更快也更安全。但多设备、多账号的 Passkey 若不集中管理,照样会陷进「这台电脑能登、那台登不了」的混乱。理想状态是有一个地方统一创建、保存、跨设备同步你的 Passkey,误删了还能从回收站找回来。
团队共享要「用而不见」
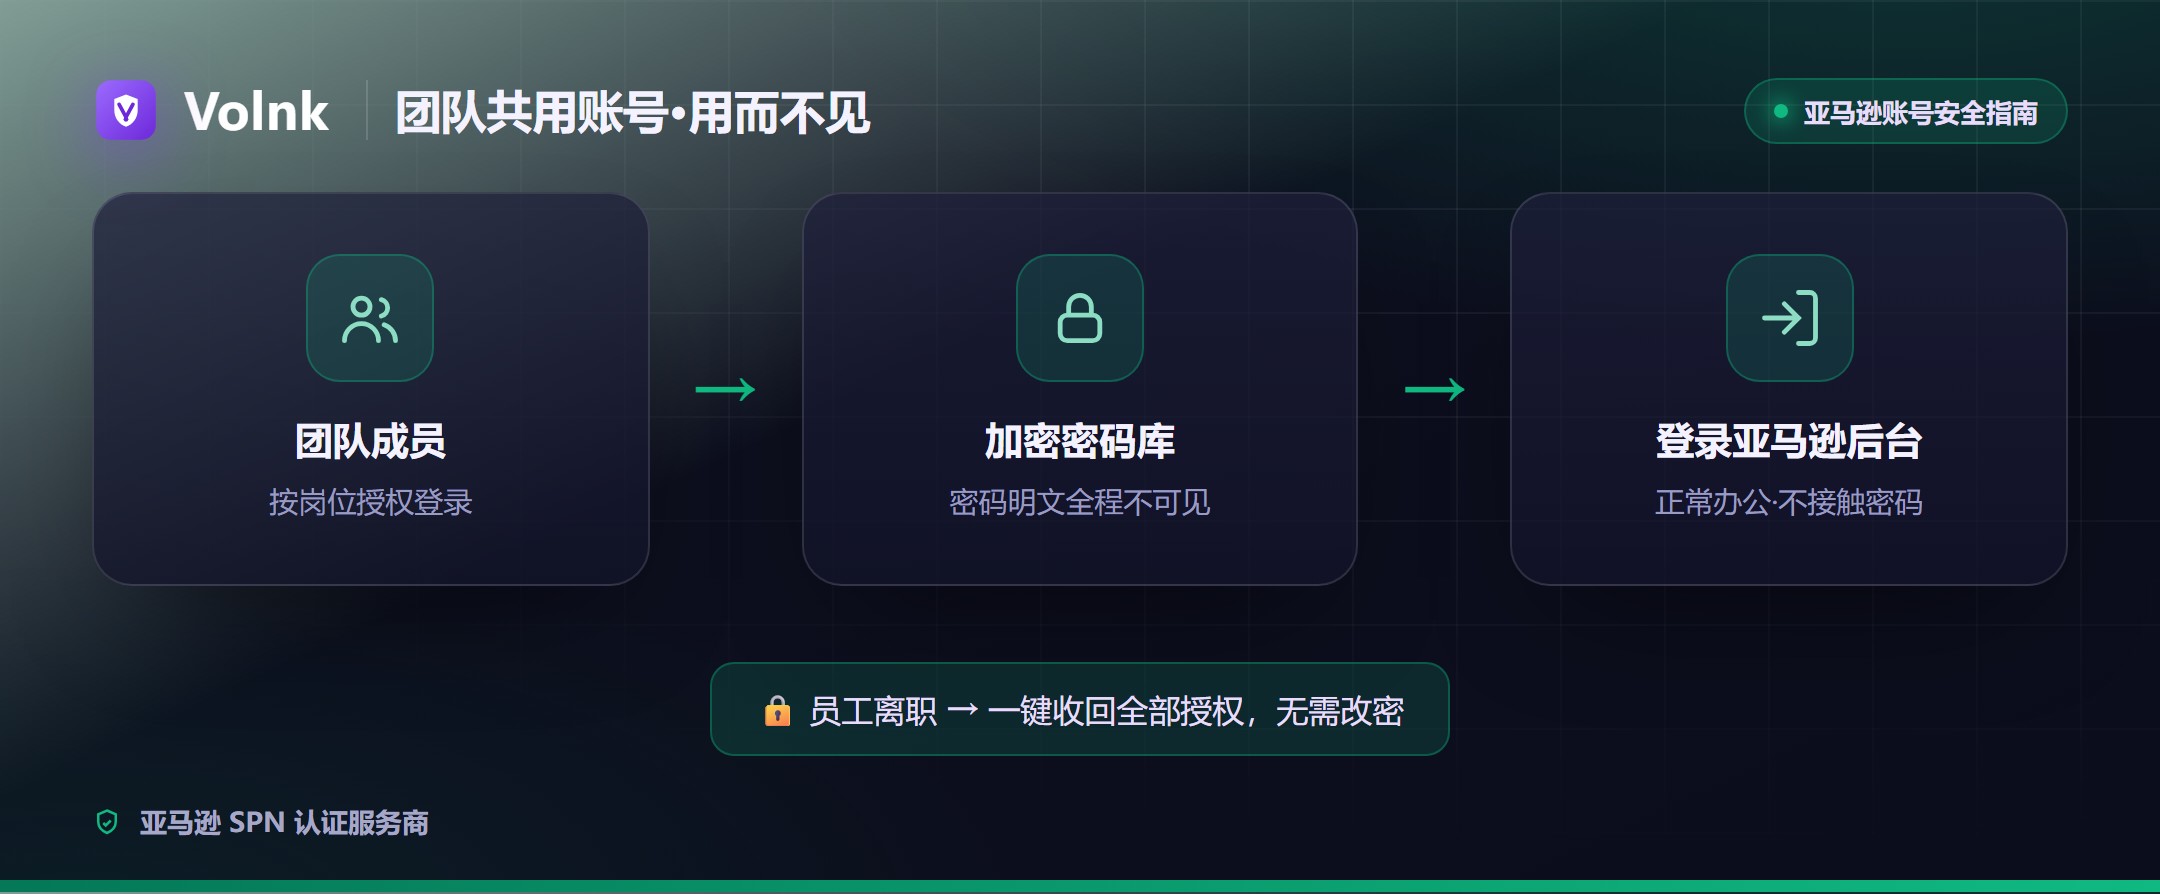
团队共享的正解是让员工能用、但看不到明文密码,而不是把密码发出去。这是跨境团队的核心痛点。老板希望运营能登店铺后台干活,又不希望员工看到密码明文,因为明文一旦被记下、被转发,就彻底失控了。
「用而不见」的授权模式是这么运作的:把账号按库授权给指定员工,员工一键登录、正常操作后台,但看不到密码本身。好处摆在明面上:
- 密码永远不出现在聊天记录、便签、共享文档里;
- 授权按人、按库精细化,谁能用哪个店铺一目了然;
- 员工离职或调岗时,一键收回授权即可,不用给几十个账号逐个改密码,这一条省下的交接成本相当可观。
管好登录设备,定期清理
账号在哪些设备上登录过,是很多卖家从来没查过的盲区。做法是定期查看每个重要账号的登录设备列表,对陌生或不再使用的设备远程踢下线,员工离职后用「退出其他所有设备」一次性清场。这样能挡住离职员工继续访问,也能及时发现异常登录。
分库隔离,SSH 密钥一起纳管
- 多库隔离:把不同店铺、不同项目、以及个人账号分到不同的库。一来责任清晰,二来授权时不会误把 A 店的账号连带授权给管 B 店的人。
- SSH 密钥库(技术团队):有自建服务器、VPS 或技术团队的卖家,SSH 私钥同样是高危凭据。用统一的密钥库生成、托管、跨设备同步(支持 ed25519 / RSA / ECDSA),比把私钥文件散落在各台电脑上安全得多。
密码管理方案的四种类型
选工具之前先认清市面上有哪几类方案,各自适合谁。
浏览器自带密码管理:Chrome/Edge 内置的保存密码功能。免费、顺手,但缺团队共享、2FA 集中管理、精细授权,而且明文可以在设置里直接翻出来,不适合多人协作的商业账号。
通用密码管理器:面向大众和通用企业的成熟产品。功能全面,可它并非针对跨境卖家的多店铺、员工共享、离职收权这些具体场景设计,很多能力得自己拼装。
独立 2FA / 验证器 App:只解决验证码这一环,密码、共享、设备管理都不管,通常要和别的工具搭着用。
面向跨境卖家的专用账号安全管理器:把前面几件事按卖家团队的工作流打通,包括密码库、集中 2FA、Passkey、团队「用而不见」共享、设备管控、SSH 密钥。Volnk 就属于这一类。Volnk 是魔词旗下、专为亚马逊等跨境卖家团队设计的账号安全管理浏览器插件,开发方持有亚马逊 SPN 认证服务商资质。
主流工具能力对比
下表按跨境卖家真正在意的维度做对比。请以各工具官方最新功能为准,本表用于帮助你理解不同类型方案的能力边界。
| 能力维度 | 浏览器自带 | 通用密码管理器 | 独立 2FA App | Volnk(跨境卖家专用) |
|---|---|---|---|---|
| 无限账号密码库 + 自动填表登录 | 有(个人) | 有 | 无 | 有 |
| 强密码生成 | 部分 | 有 | 无 | 有 |
| 内置 2FA/TOTP 自动填/一键复制 | 无 | 部分 | 有(仅此项) | 有 |
| Passkey 创建/同步/回收站 | 部分 | 部分 | 无 | 有 |
| 团队「用而不见」授权(员工登录但看不到明文) | 无 | 部分 | 无 | 有 |
| 离职/调岗一键收回授权(免改密码) | 无 | 部分 | 无 | 有 |
| 登录设备查看 / 远程踢下线 | 无 | 部分 | 无 | 有 |
| 多库隔离(按店铺/项目分库) | 无 | 部分 | 无 | 有 |
| SSH 密钥库(ed25519/RSA/ECDSA 同步) | 无 | 少数支持 | 无 | 有 |
| 企业级加密(AES-256-GCM) | 弱 | 有 | 部分 | 有 |
| 面向亚马逊卖家团队的工作流 | 无 | 通用 | 无 | 专为跨境卖家设计 |
| 浏览器插件 + VPS 自托管 | 内置 | 部分 | 部分 | 有(Chrome/Firefox/Edge,可 VPS 自托管) |
选型这么定:单人个人账号,浏览器自带够用。但只要是多人协作、多店铺、有员工流动的跨境团队,就得挑一个同时具备团队共享、集中 2FA、离职收权、设备管控这几项能力的方案,别把安全建在「大家自觉」上。
给不同规模团队的落地清单
单人 / 夫妻店(1–2 人)
- 全部账号迁进一个密码库,逐个换成独立强密码;
- 重要账号(后台、邮箱、收款)开 2FA,验证码集中托管;
- 亚马逊等支持 Passkey 的账号,尽早创建 Passkey 并同步到常用设备。
中小团队(3–20 人)
- 按店铺 / 项目分库,明确每个库的负责人;
- 店铺后台账号用「用而不见」方式授权给对应运营,绝不在群里发明文;
- 把入职授权、离职收权做成标准动作,离职当天一键收回授权、退出其他所有设备;
- 每月检查一次重要账号的登录设备列表。
规模化公司(20 人以上)
- 分库、分权、分负责人形成制度,权限最小化;
- 把「离职交接检查表」里的账号收权列为硬性流程;
- 有技术团队的,SSH 密钥统一进密钥库管理;
- 定期做一次账号与设备的安全巡检。
这些能力,Volnk 都以浏览器插件(Chrome/Firefox/Edge)加可选 VPS 自托管的形态提供,团队共享采用企业级 AES-256-GCM 加密,员工「用而不见」,而且完全免费、永久免费。团队共享、离职收权这些常被同类工具划进付费档位的能力,在这里不额外收费。想深入了解 Passkey 与亚马逊账号安全的更多实操,可以在 passkey.volnk.com 了解更多。
离职交接:最容易出事的一环
离职交接是账号安全里事故最集中的地方,值得单独拎出来讲。跨境团队人员流动快,传统做法是「员工走了赶紧把他知道的密码都改一遍」。账号一多总会漏改,而且改密码本身还得通知所有还在用的同事,牵一发动全身。
更好的流程是这样:
- 员工在职期间用「用而不见」的授权方式使用账号,从头到尾没拿到过明文;
- 离职当天一键收回该员工的所有授权,不用改密码,也不影响其他同事继续使用;
- 对涉及的关键账号执行一次「退出其他所有设备」,把可能残留的登录会话清干净;
- 核对登录设备列表,确认没有陌生设备还在活跃。
这套流程的关键,是安全不再依赖「记得改哪些密码」,而是依赖「授权可以干净地收回」。专用工具相比手工管理的核心价值就在这里。
常见问题 FAQ
Q1:跨境卖家到底该不该用密码管理器,浏览器自带的不行吗? 单人、账号少的情况下浏览器自带勉强够用。可只要涉及多店铺、多人协作、员工流动,浏览器自带就缺了团队共享、集中 2FA、离职一键收权、设备管控这几项关键能力。跨境账号价值高、复用风险大,专门的密码管理是更稳妥的选择。
Q2:把 2FA 验证码集中管理,会削弱两步验证的安全性吗? 不会。集中管理只是把散落各处的 TOTP 种子统一保存、登录时自动带出,验证码依然真实有效地参与每一次登录,两步验证的机制本身没被绕过或削弱。它解决的是「验证码分散、换机困难」的管理问题,不是去掉这一层验证。
Q3:Passkey 值得现在就上吗? 值得逐步采用。Passkey 基于 WebAuthn,天生抗钓鱼,登录也更快,包括亚马逊在内的平台正在陆续支持。对卖家来说,尽早在支持的账号上创建 Passkey,用一个能跨设备同步、带回收站的工具集中管理,就能平滑过渡到无密登录,避免多设备各自为政的混乱。
Q4:让员工登录店铺后台,又不想让他看到密码,能做到吗? 可以,这就是「用而不见」的共享授权模式:员工能一键登录、正常操作后台,但看不到密码明文;密码不出现在任何聊天记录或文档里;离职或调岗时一键收回授权即可,不用给账号改密码。Volnk 的团队共享正是按这个思路设计的,并采用企业级 AES-256-GCM 加密。
Q5:这类工具能不能帮我绕过亚马逊的登录验证或搞多账号规避? 不能,也不该。合规的密码管理只做一件事,就是帮你把「自己拥有的账号」管得更安全、更高效:该登的人顺畅登、不该碰的人碰不到、离职的人及时收权。任何绕过平台安全机制、隐瞒身份或违规共用账号的做法都违反平台规则,也不属于本文与 Volnk 的范畴。
说到底,跨境卖家密码管理就是管好跨境生意的那串钥匙。把独立强密码、集中 2FA、Passkey、团队「用而不见」共享、设备管控和离职收权这几件事做扎实,账号安全就不再靠运气。想进一步了解 Passkey 与亚马逊账号安全的系统方法,欢迎在 passkey.volnk.com 了解更多。
前往 Volnk 官网了解并免费下载 →