亚马逊账号登录安全指南:防盗号、异常登录预警与设备管理

对亚马逊卖家来说,账号就是店铺,账号就是现金流。登录凭证一旦被盗、被异常登录,轻则商品被下架、库存被恶意退货,重则收款账户被篡改、店铺被恶意关联封停。亚马逊账号安全不是"设个复杂密码"就完事的小事,而是一套要持续管理的体系:谁能登录、用什么方式登录、在哪些设备上登录、离职员工能不能继续访问、异常登录能不能第一时间发现。
这篇指南面向真实运营中的亚马逊卖家,把账号登录安全拆成一条条能落地的动作。你是一个人运营多店也好,带着 5 到 20 人的运营团队也好,都能对照着做。文中会自然提到我们做的账号安全管理器 Volnk(魔词旗下,开发方持亚马逊 SPN 认证服务商资质),想了解更多可以去 passkey.volnk.com。
亚马逊账号安全为什么要单独拎出来讲
普通网站账号被盗,最多损失一个论坛身份。亚马逊卖家账号被盗,赔进去的是真金白银和多年攒下的店铺权重,完全不是一个量级。常见的事故有这么几类:
- 密码泄露导致盗号:密码在多个平台复用,某个第三方网站数据库泄露后,攻击者拿同一套账密"撞库"登录你的亚马逊后台。
- 二步验证形同虚设:开了两步验证,但验证码短信被劫持,或者把验证种子随手截图存在手机相册里,安全性大打折扣。
- 团队共用一套账密:几个运营共用一个后台账号,密码在微信群里传来传去,谁都能看、谁都改不清楚,离职后也没人记得改密码。
- 离职员工留后门:员工走了,账号密码没改、登录设备没踢,人走了还能登进后台,甚至改收款信息。
- 异常登录发现太晚:账号在陌生城市、陌生设备登录了,卖家自己毫不知情,等发现时损失已经造成。
这几类问题,说到底都是登录环节的管理缺失。把登录这一关守住,账号安全就守住了大半。下面一个个拆。
第一道防线:密码要"强",更要"不复用"
弱密码和密码复用,是盗号最常见的入口。真正管用的密码策略其实很简单。
每个平台一套独立强密码。亚马逊、供应商后台、邮箱、收款平台,各用各的密码,任何一个平台泄露都不牵连其他。密码还得足够长、足够随机——一串你自己都记不住的字符,才是好密码;能顺口背下来的,大概率也能被猜到或撞出来。
问题也在这。一个卖家手里少则十几个、多则上百个平台账号,全靠脑子记独立强密码根本不现实,于是又退回到"复用一套好记的密码"这条老路。
这正是密码管理器的用武之地。以 Volnk 为例,它可以:
- 无限账号集中存放,一处管理所有平台的登录凭证;
- 一键生成强密码,注册或改密时随手生成一串高强度随机密码,不用自己费脑子;
- 自动填表登录,打开亚马逊后台,凭证自动填入,既省事又避免在剪贴板、聊天记录里留下密码痕迹。
密码从"记在脑子里、存在备忘录里"变成"存在加密库里、用的时候自动填",复用问题自然就解决了。
第二道防线:两步验证要用对方式
两步验证(Two-Step Verification)是亚马逊强烈建议开启的功能,也是账号安全的关键一环。但它有"用得好"和"用得糊弄"的区别。
短信验证码是最基础的方式。短信有被劫持、被 SIM 卡补办攻击的风险,稳定性也一般,海外号段尤其明显。基于 TOTP 的验证器(Authenticator)更可靠:它在本地按时间生成一次性验证码,不依赖短信通道。
很多卖家嫌它麻烦。验证器 App 装在手机上,每次登录后台都要掏出手机、打开 App、找到对应条目、手动敲那 6 位数字,多店铺来回切换时更是烦。更糟的是,换手机没做迁移,验证种子一丢,账号可能被锁在门外。
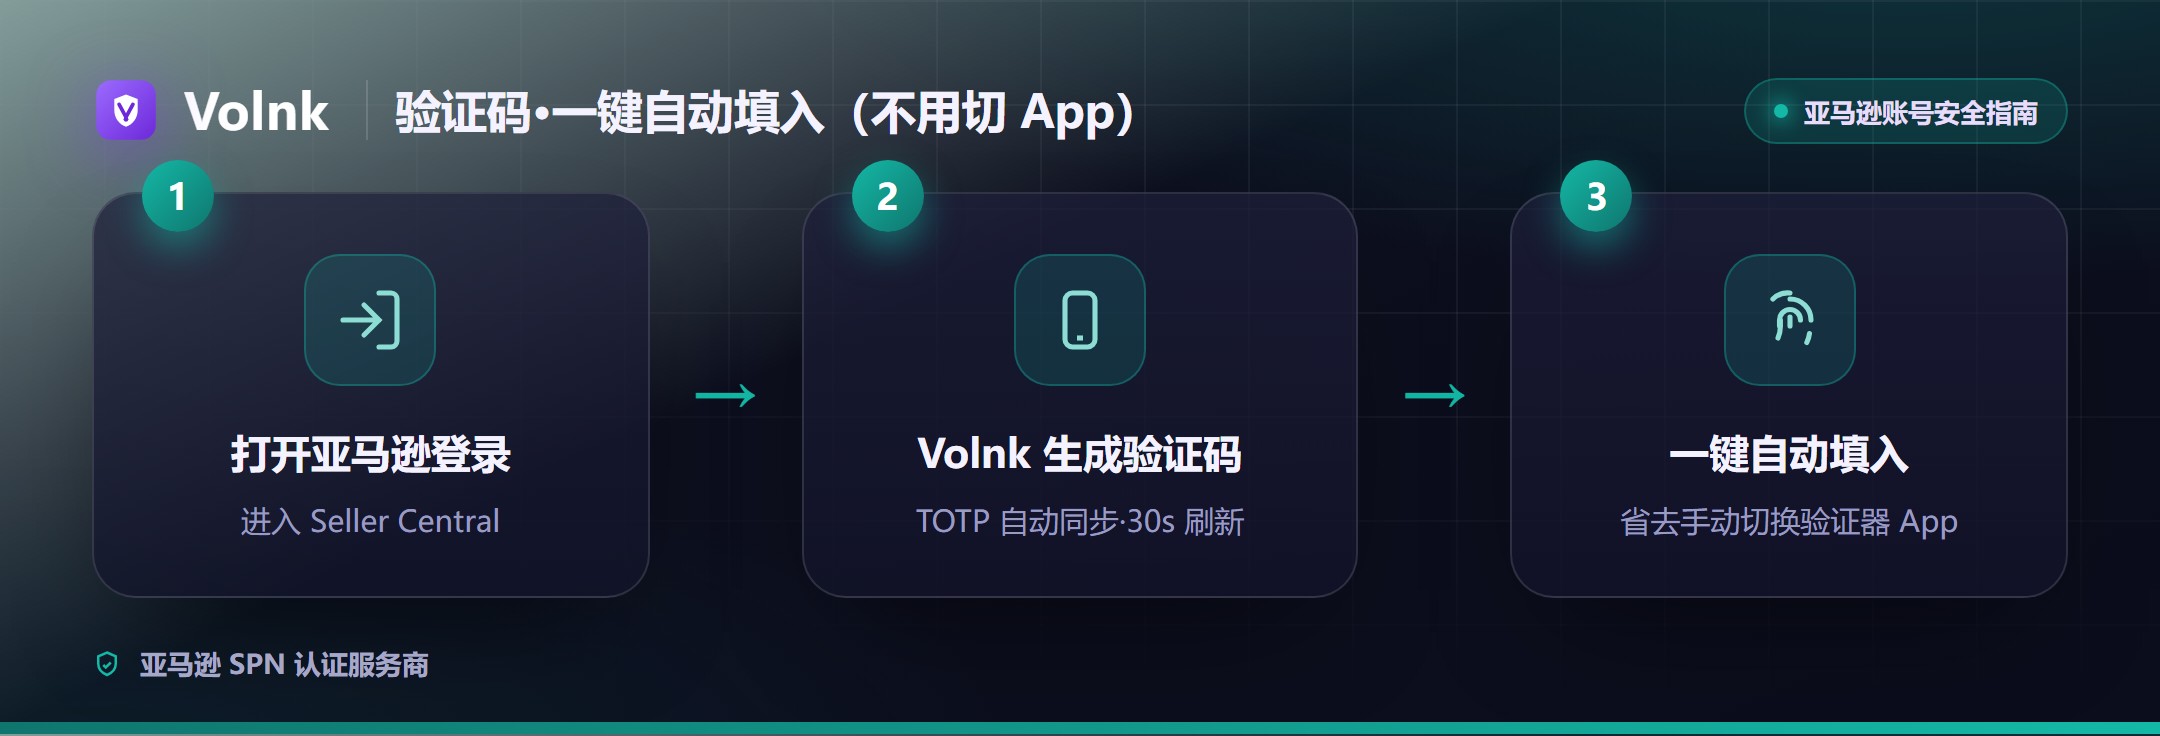
Volnk 把 2FA/TOTP 直接内置进了账号库:
- 扫码或导入种子即可添加验证器条目,和主流验证器 App 通用;
- 登录亚马逊后台时,验证码可以自动填入或一键复制,不用再单独打开验证器 App;
- 验证种子随账号库云端密文同步,换设备也不怕种子丢失。
这里说清楚一点:Volnk 做的是"帮你更方便地完成亚马逊官方的两步验证",合规地管理你自己账号的登录凭证,不是绕过或破解任何验证机制。两步验证该走的流程一步不少,只是把繁琐的操作变顺手了。
第三道防线:把高价值账号迁到 Passkey
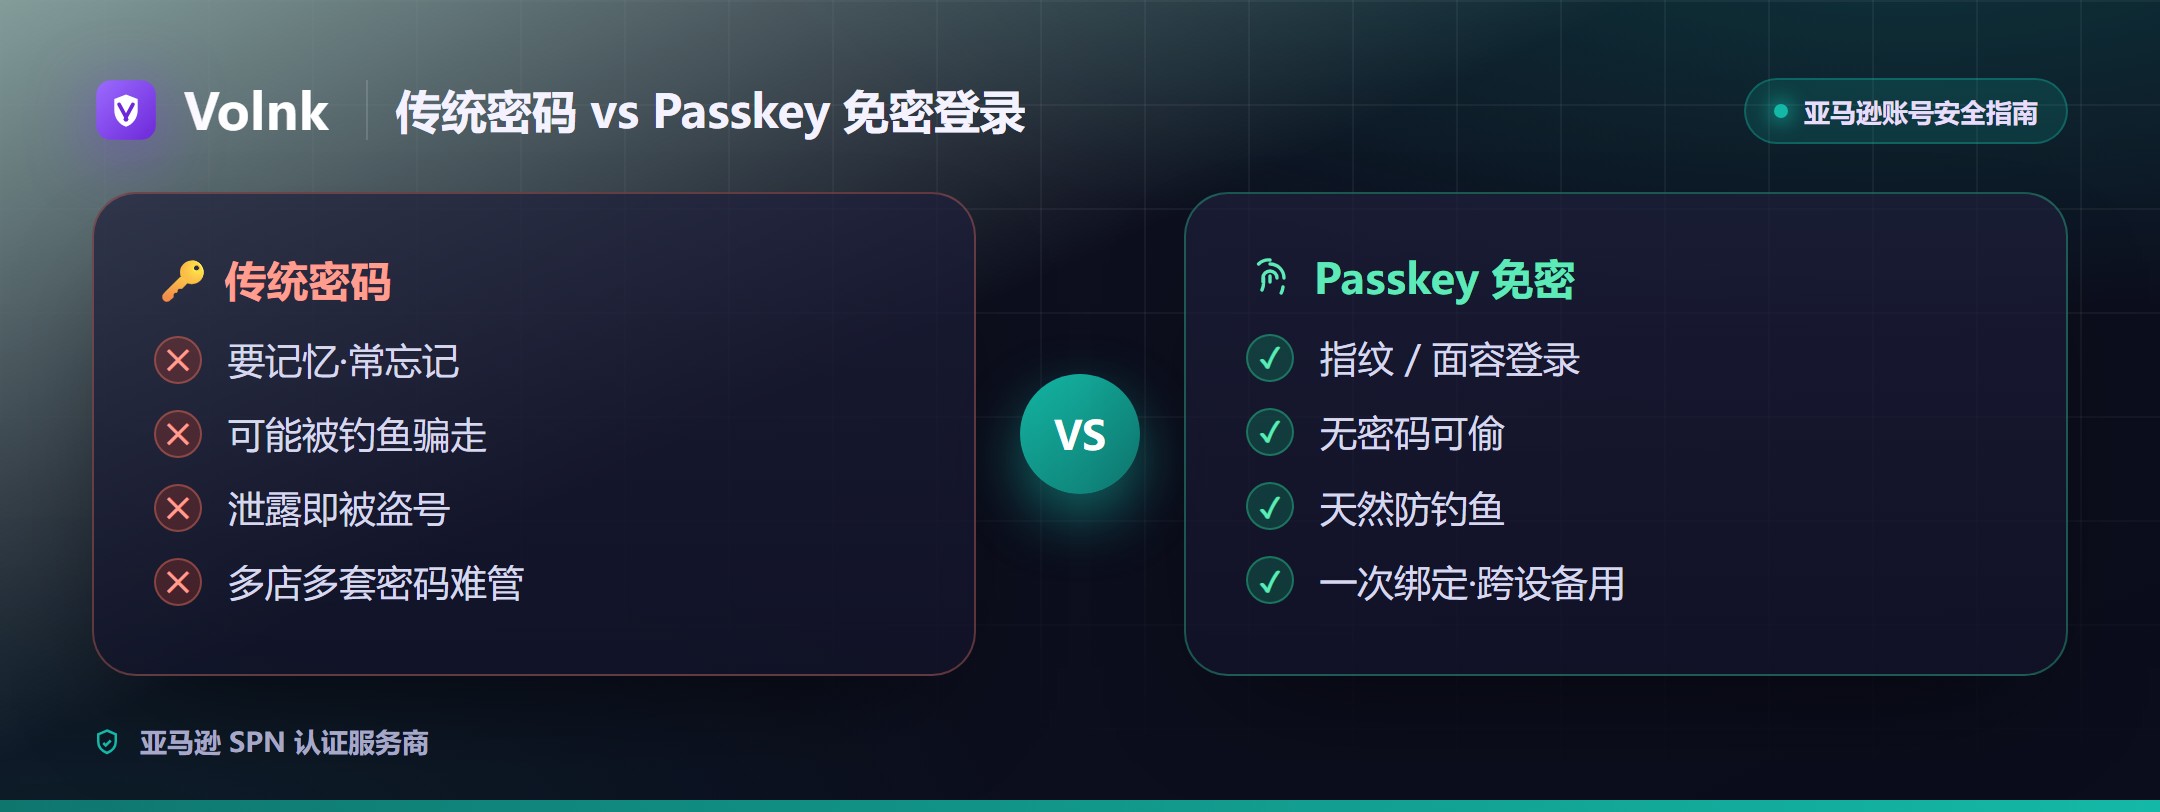
Passkey(密钥)是目前公认更抗钓鱼的登录方式。密码再强,也怕钓鱼网站骗你亲手输进去;Passkey 基于 WebAuthn 标准,用设备上的密钥完成登录,压根没有"密码"这个能被输入、被骗取的东西,所以天然不怕钓鱼页面和撞库。
亚马逊等平台正在逐步支持 Passkey 登录。这是个值得尽早跟进的方向:越早把高价值账号迁到 Passkey,钓鱼和撞库的风险就越低。
多平台、多设备用 Passkey 也带来新的管理问题。密钥存在哪台设备?换设备怎么同步?误删了怎么找回?Volnk 的 Passkey 管理就是冲着这些来的:
- 支持 WebAuthn 免密登录的密钥创建与保存;
- 跨设备同步,在电脑和其他设备间保持一致;
- 带回收站,误删的密钥可以找回;
- 亚马逊等平台逐步支持 Passkey,Volnk 帮你集中管理,不至于散落各处、换设备就抓瞎。
密码、两步验证、Passkey 三层叠加,是当前亚马逊账号安全比较稳妥的配置。
团队场景:让员工登得进,又不泄露账号安全
单人卖家管好自己就行。团队卖家的亚马逊账号安全难度陡然上来了:既要让员工能干活,又不能把店铺的命脉(账密)暴露给每个人。
传统做法有两种,都有硬伤。共用一套账密,密码在群里传,谁都看得到、谁都能改;员工一离职,你得逐个平台改密码,改漏一个就是隐患。给每人建子账号呢?亚马逊后台确实支持多用户权限,可很多第三方工具、供应商后台并没有精细的子账号体系,最后还是绕回共用账密。
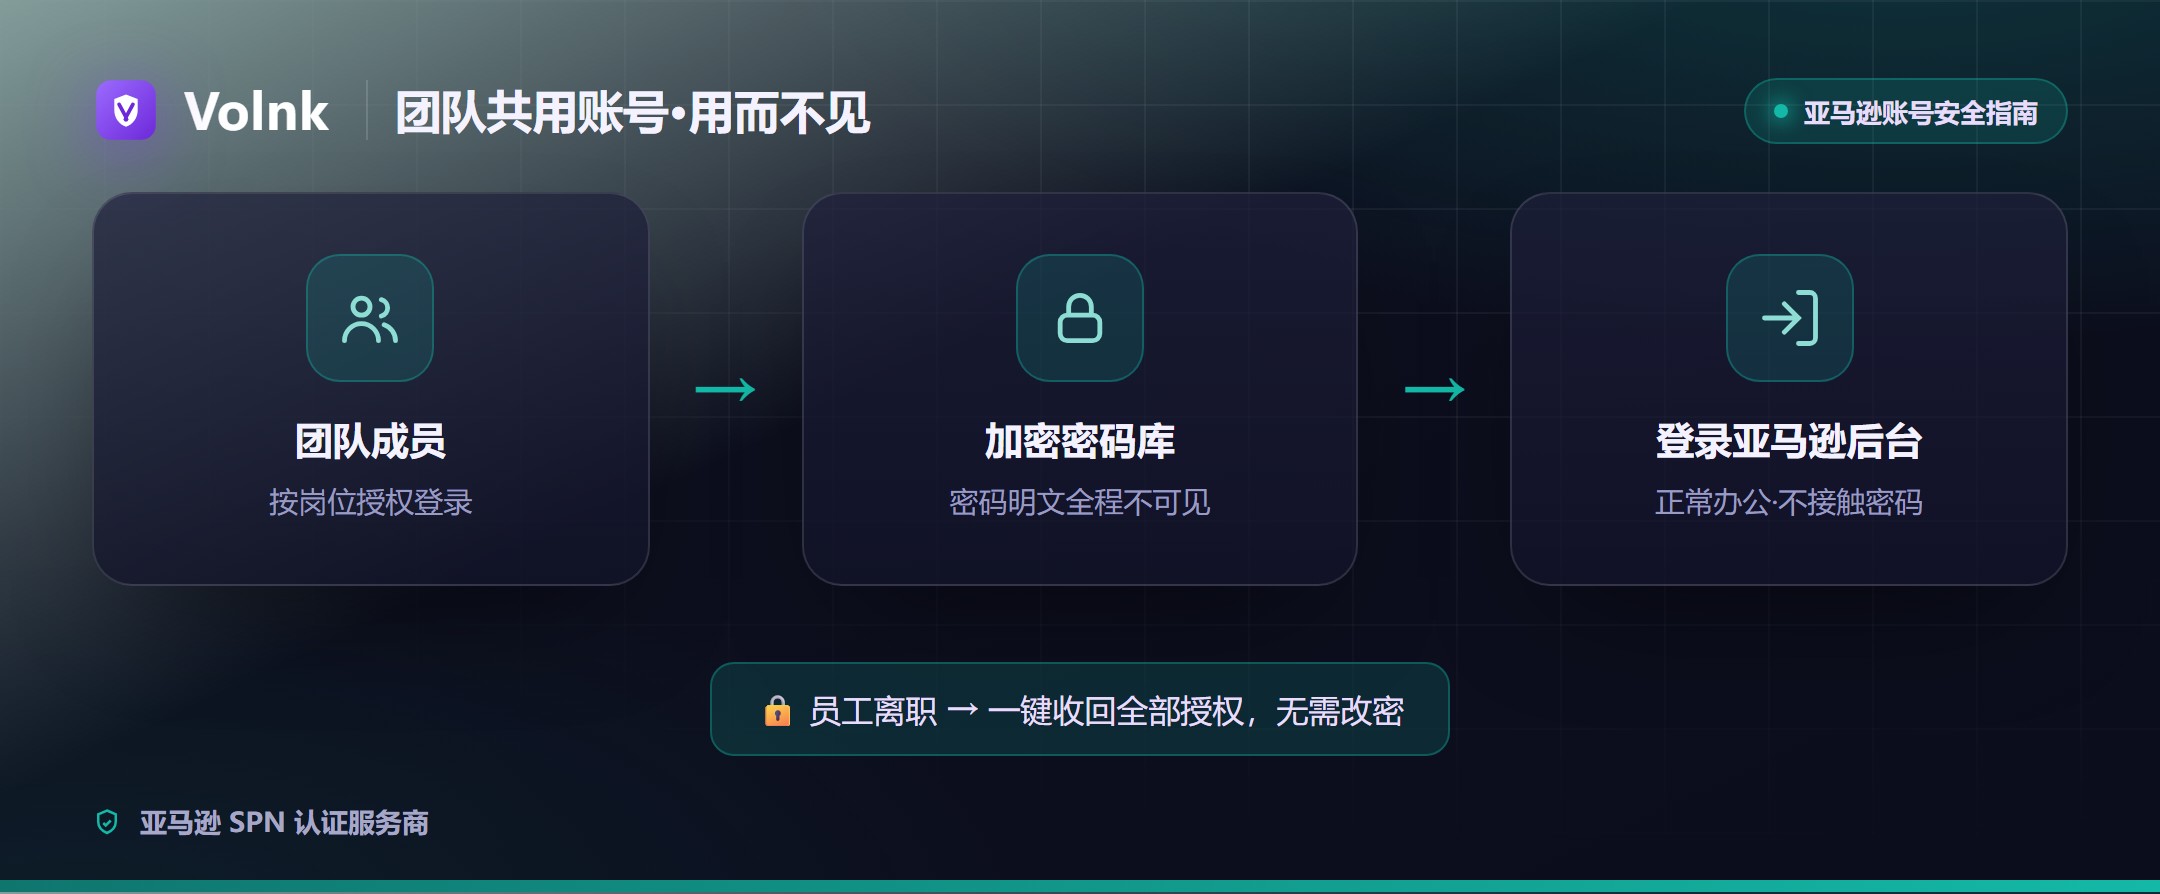
Volnk 给的是一种"用而不见"的团队共享方式:
- 把店铺后台账号按库授权给指定员工,员工能一键登录、正常操作后台;
- 但员工看不到密码明文——他能用,但拿不走;
- 员工离职或调岗,一键收回授权即可,无需逐个改密码,也不影响其他人继续使用;
- 全程采用企业级 AES-256-GCM 加密保护凭证。
这套机制把账号的"使用权"和"知情权"分开了。员工拿到的是"能登录干活"的使用权,不是"能带走密码"的所有权。离职交接从"满世界改密码"变成"点一下收回授权",管理成本大幅下降。
合规边界同样要讲明白:Volnk 做的是帮企业合规地把自己名下的账号授权给自己的员工使用,登录身份清晰、授权可追溯,而不是隐瞒身份、多人混用,更不是账号买卖出租那类灰产。
第四道防线:登录设备管理与异常登录预警
前面几层解决的是"谁能拿到登录方式",这一层解决的是"登录之后怎么管"。不少盗号事故里,卖家不是没设防,而是发现得太晚。
登录设备管理要做到三件事。第一是看得见,清楚知道这个账号当前在哪些设备、哪些地方登录着。第二是踢得掉,发现陌生设备,能远程把它踢下线。第三是能一键清场,怀疑账号出问题时,"退出其他所有设备",只保留自己手上这一台。
Volnk 的登录设备管理正好对上这三点:
- 查看账号在哪些设备登录,一眼看清活跃会话;
- 远程踢下线,把可疑设备立刻请出去;
- 一键"退出其他所有设备",快速清场止损;
- 由此可以防离职员工继续访问、及时发现异常登录。
配合前面说的"离职一键收回授权",就凑成了完整的离职防护:授权收回加上设备踢线,人一走,通道就断。
进阶:多库隔离与 SSH 密钥管理
规模更大的卖家和技术团队,还有两个进阶能力可以用上。
多库隔离是把不同店铺、不同项目、个人和工作的账号分到不同的库里,互不干扰。即便某一块出了问题,影响范围也被圈在一个库内,符合"最小暴露"的安全原则。
SSH 密钥库面向有服务器、有技术团队的卖家。它能生成和托管 SSH 密钥,支持 ed25519、RSA、ECDSA 等常见类型,并可跨设备同步。运维和技术人员的服务器登录凭证,也纳入统一的安全管理,而不是散落在各人电脑里。
除此之外,Volnk 支持手机号 + 短信登录,数据云端密文同步,换设备、加设备都能安全地把账号库带走。
方法对比:三种账号管理方式一览
先给结论:个人卖家用通用密码管理器基本够,团队卖家该上面向卖家场景的账号安全管理器。下面把"裸奔式管理"、"传统密码管理器"和"面向亚马逊卖家的账号安全管理器"放一起对比,帮你判断自己该处在哪一档。
| 能力 / 方式 | 手工管理(记脑子/存备忘录) | 通用密码管理器 | Volnk(面向跨境卖家) |
|---|---|---|---|
| 强密码生成与自动填表 | 靠自觉,常复用 | 支持 | 支持 |
| 内置 2FA/TOTP 验证码 | 手机 App 手动敲 | 部分支持 | 内置,可自动填/一键复制 |
| Passkey 免密登录管理 | 基本没有 | 部分支持 | 创建/同步/回收站集中管理 |
| 团队"用而不见"共享 | 密码群里传,谁都看得到 | 多为共享明文或按人分享 | 授权可用、看不到明文、一键收回 |
| 登录设备查看与远程踢线 | 无 | 少有 | 查看/远程踢线/退出其他设备 |
| 离职收权 | 逐平台改密码 | 逐条取消分享 | 一键收回授权,无需改密 |
| 多库隔离 | 无 | 部分支持 | 按店铺/工作个人分库 |
| SSH 密钥库 | 散落各人电脑 | 少有 | 生成/托管/跨设备同步 |
| 加密方式 | 明文或弱加密 | 各家不一 | 企业级 AES-256-GCM |
对比不是为了评谁"最好"。通用密码管理器对个人已经够用;但亚马逊团队卖家的账号安全,要的是"团队共享 + 设备管理 + 离职收权"这一整套,这恰好是面向卖家场景做的账号安全管理器更贴合的地方。
给亚马逊卖家的账号安全落地清单
把这篇指南浓缩成一份能马上照做的清单:
- 一账号一强密码,杜绝跨平台复用,用密码管理器生成和保存。
- 开启两步验证,优先用 TOTP 验证器而非纯短信,并做好验证种子的安全备份/同步。
- 高价值账号尽早迁移 Passkey,抗钓鱼、抗撞库。
- 团队共享用"用而不见"授权,让员工能用、看不到密码明文。
- 定期检查登录设备,发现陌生设备立即踢下线。
- 离职调岗当天收回授权 + 退出该员工设备,通道即时切断。
- 按店铺/项目多库隔离,缩小任何一次事故的影响面。
- 收款、邮箱等命脉账号单独强化,作为最高优先级保护对象。
这 8 条落地,你的亚马逊账号安全水平就能超过绝大多数同行。
想要更系统的亚马逊账号安全实践与工具,可以去 passkey.volnk.com 看看,那里是 Volnk Passkey 的亚马逊账号安全指南中心。
常见问题 FAQ
Q1:开了亚马逊两步验证,还需要用账号安全管理器吗? 需要。两步验证解决的是"登录时多一道验证",但它不解决密码复用、团队共享、设备管理、离职收权这些问题。账号安全管理器把强密码、2FA、Passkey、设备管理和团队授权整合成一套体系,两步验证是其中一环,不是全部。用 Volnk 还能让两步验证的日常操作更顺手(验证码自动填/一键复制),不用每次掏手机。
Q2:Passkey 和两步验证,我该选哪个? 不是二选一,是叠加。两步验证在"输密码"的基础上加一道验证;Passkey 是更抗钓鱼的登录方式,从根上减少"密码被骗"的可能。理想状态是:能上 Passkey 的账号尽量上 Passkey,暂不支持的账号保持"强密码 + 两步验证"。亚马逊等平台正逐步支持 Passkey,可以尽早跟进。
Q3:让员工用"用而不见"的方式登录,员工真的拿不到密码吗? 拿不到。员工获得的是"一键登录、正常操作后台"的使用权,全程接触不到密码明文;凭证以企业级 AES-256-GCM 加密保护。员工离职或调岗,你一键收回授权即可,无需逐个平台改密码,也不影响其他同事继续使用。这是帮企业合规地把自己名下账号授权给自己员工使用,登录身份清晰、授权可追溯。
Q4:怀疑账号被异常登录了,第一步该做什么? 先查看登录设备,确认有没有陌生设备或陌生地点的活跃会话;看到可疑设备就远程踢下线,或直接"退出其他所有设备"清场,只保留你当前这一台。随后立即修改该账号密码、检查两步验证有没有被改动、核对收款等敏感信息有没有被篡改。前面的排查与止损动作,Volnk 的登录设备管理可以帮你完成。
Q5:员工离职了,除了改密码还要做什么? 建议当天完成两件事:一是收回该员工对所有共享账号的授权(用"用而不见"授权的话,一键即可,无需逐个改密码);二是把该员工登录过的设备踢下线。授权收回加设备踢线,双管齐下,才能确保人走通道断,避免离职员工继续访问后台。
*本文由 Volnk(魔词旗下,亚马逊 SPN 认证服务商)整理,聚焦帮助亚马逊卖家合规地管理自己账号的登录安全。更多亚马逊账号安全指南,见 passkey.volnk.com。*
前往 Volnk 官网了解并免费下载 →